01
Berichte & IT-Kosten
Zahlen zusammenführen, Abweichungen verstehen und Planung abstimmen.

T-NEX verbindet Reporting, Compliance, Risikomanagement und weitere Fachaufgaben mit einer gemeinsamen Daten- und KI-Basis. Banken, Versicherungen und andere regulierte Organisationen können mit einzelnen Modulen starten und sie gezielt erweitern. Fachliche Anforderungen bestimmen, wie die Lösung eingerichtet wird.
Wählen Sie einen Arbeitsfall. Dahinter finden Sie Anwendung, Umfang und den nächsten sinnvollen Schritt.
Zahlen zusammenführen, Abweichungen verstehen und Planung abstimmen.
Von der Quelle über die Bewertung bis zur verantwortlichen Person.
Prioritäten, Ressourcen und Meilensteine gemeinsam betrachten.
Datenwege, Rollen, Integration und Betriebsmodell vor dem Einstieg klären.
IT-Kostenplanung, Datenimport, Verrechnung und Reporting greifen in T-NEX Controlling ineinander. Gemeinsam mit Import Manager, App Studio und Benachrichtigungen entsteht ein durchgängiger Ablauf: Daten übernehmen, fachlich zuordnen, planen und auswerten.
Banken und Versicherungen arbeiten unter unterschiedlichen fachlichen Anforderungen. Wir beginnen mit dem konkreten Prozess und den Daten Ihres Hauses.
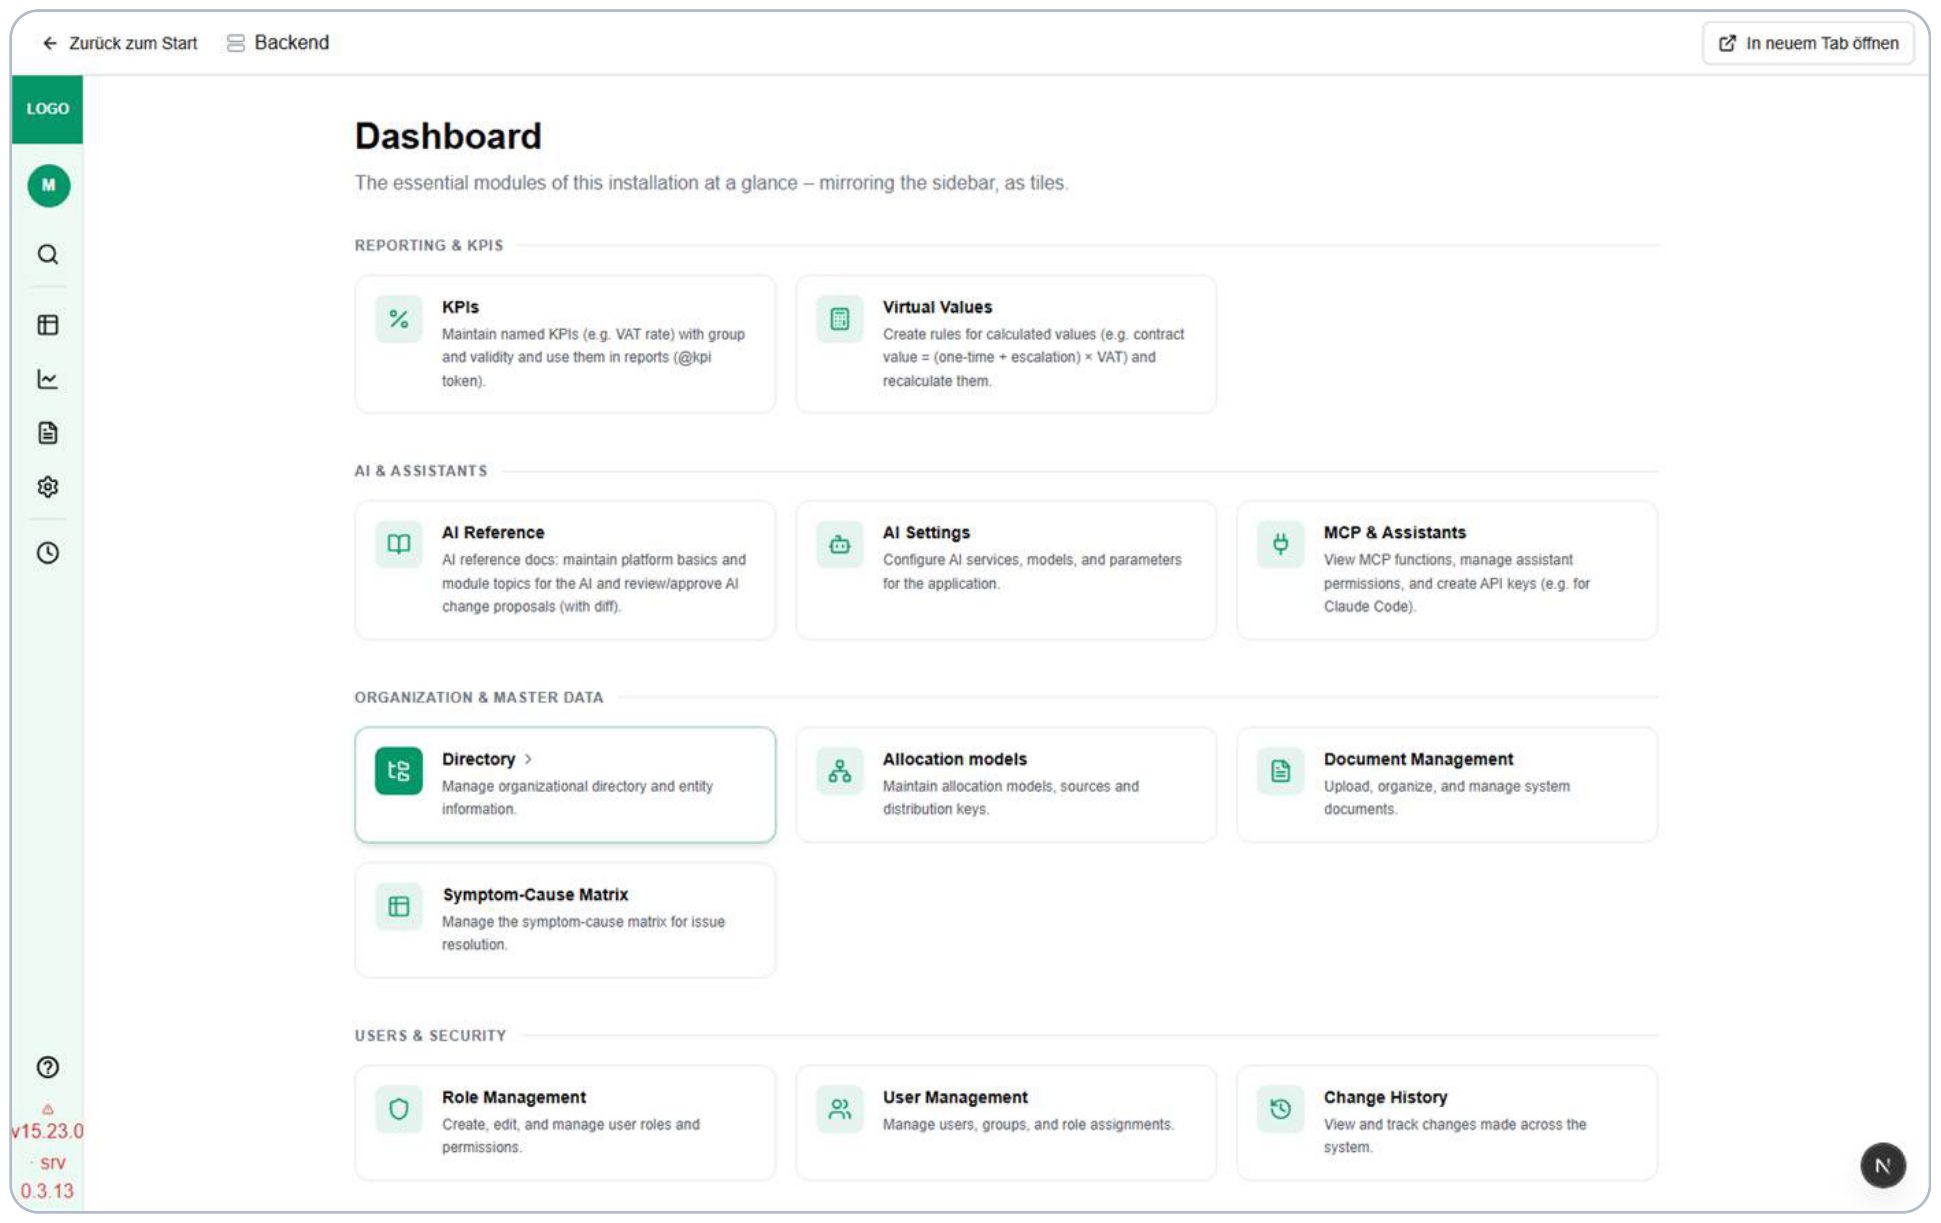
Eine Banking-Plattform für Controlling, Reporting, Compliance, Risiko, PPM und Fraud Detection. Gemeinsames Datenmodell, KI im Kern, individuell kombinierbar.
Mehr erfahren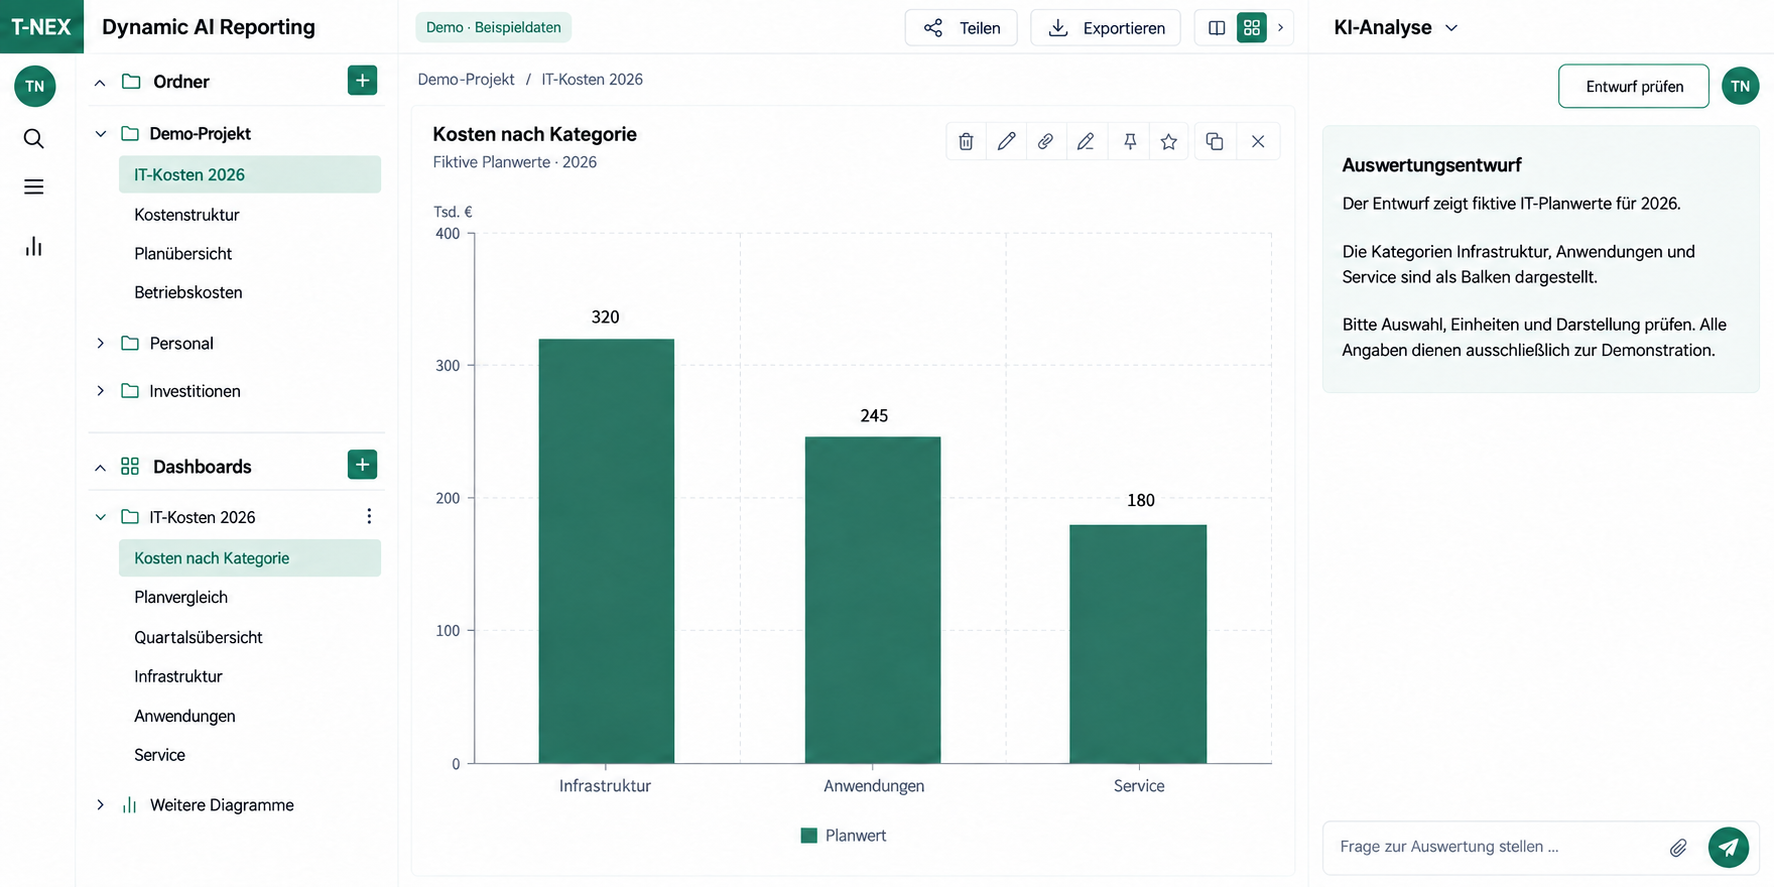
Dashboards aus Fragen in natürlicher Sprache. T-NEX Dynamic AI Reporting verbindet Datenabfragen mit bearbeitbaren Diagrammen und Rollenrechten.
Mehr erfahren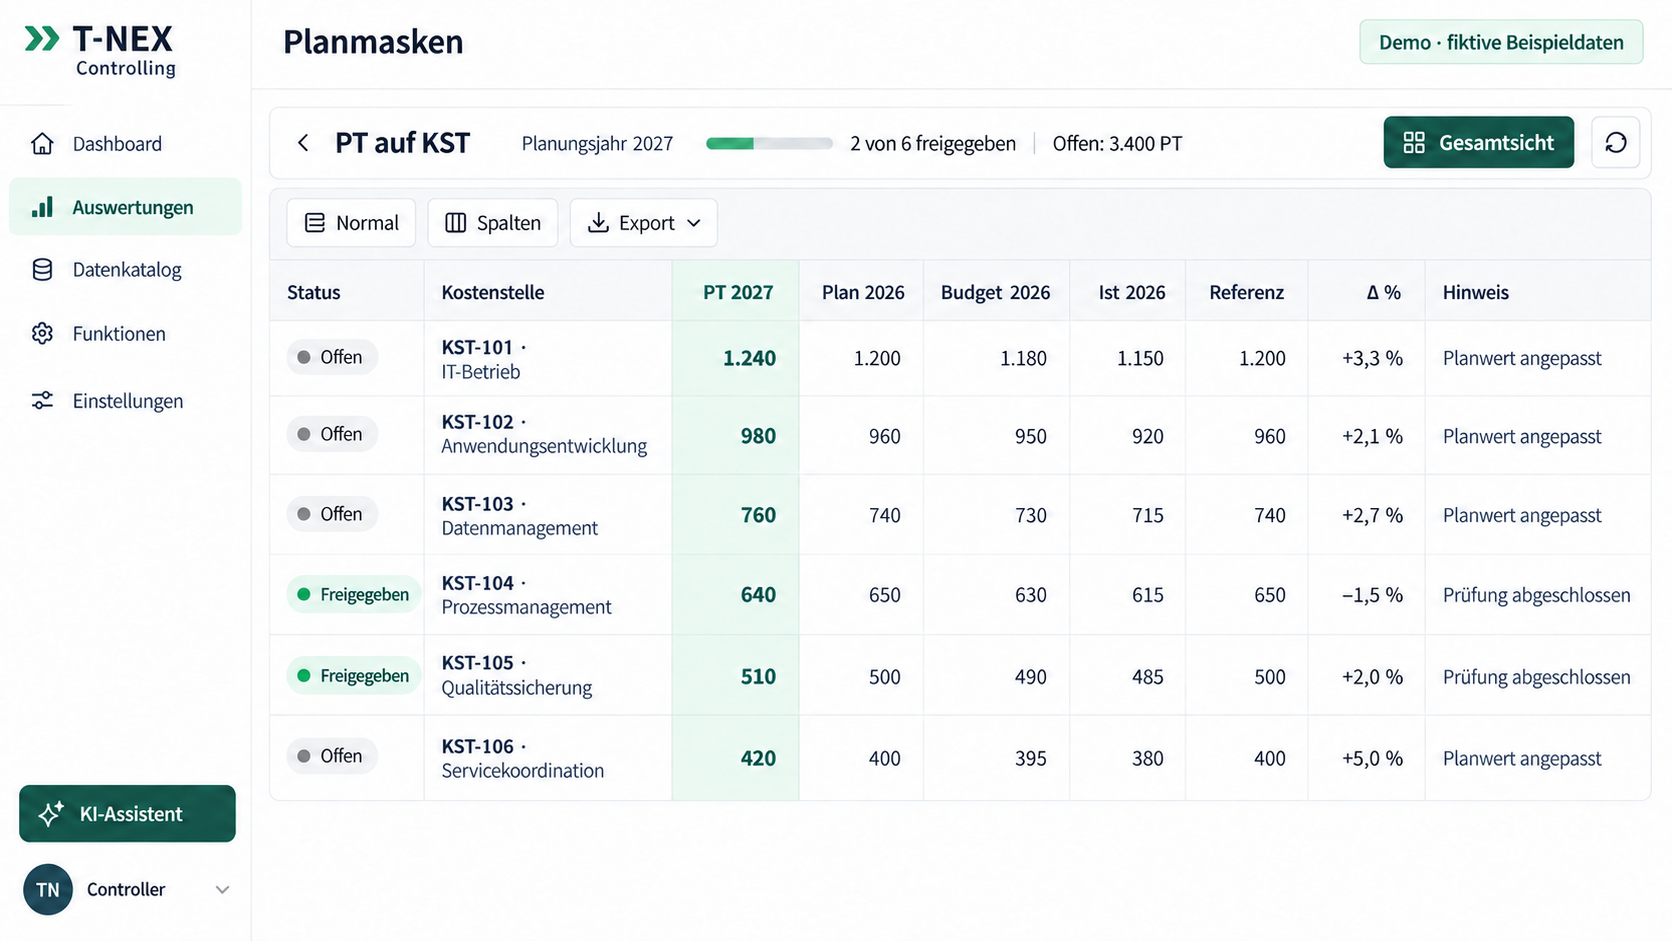
IT-Kosten planen und verrechnen: T-NEX Controlling verbindet Importe, Planmasken und Auswertungen mit nachvollziehbaren Zuordnungen.
Mehr erfahren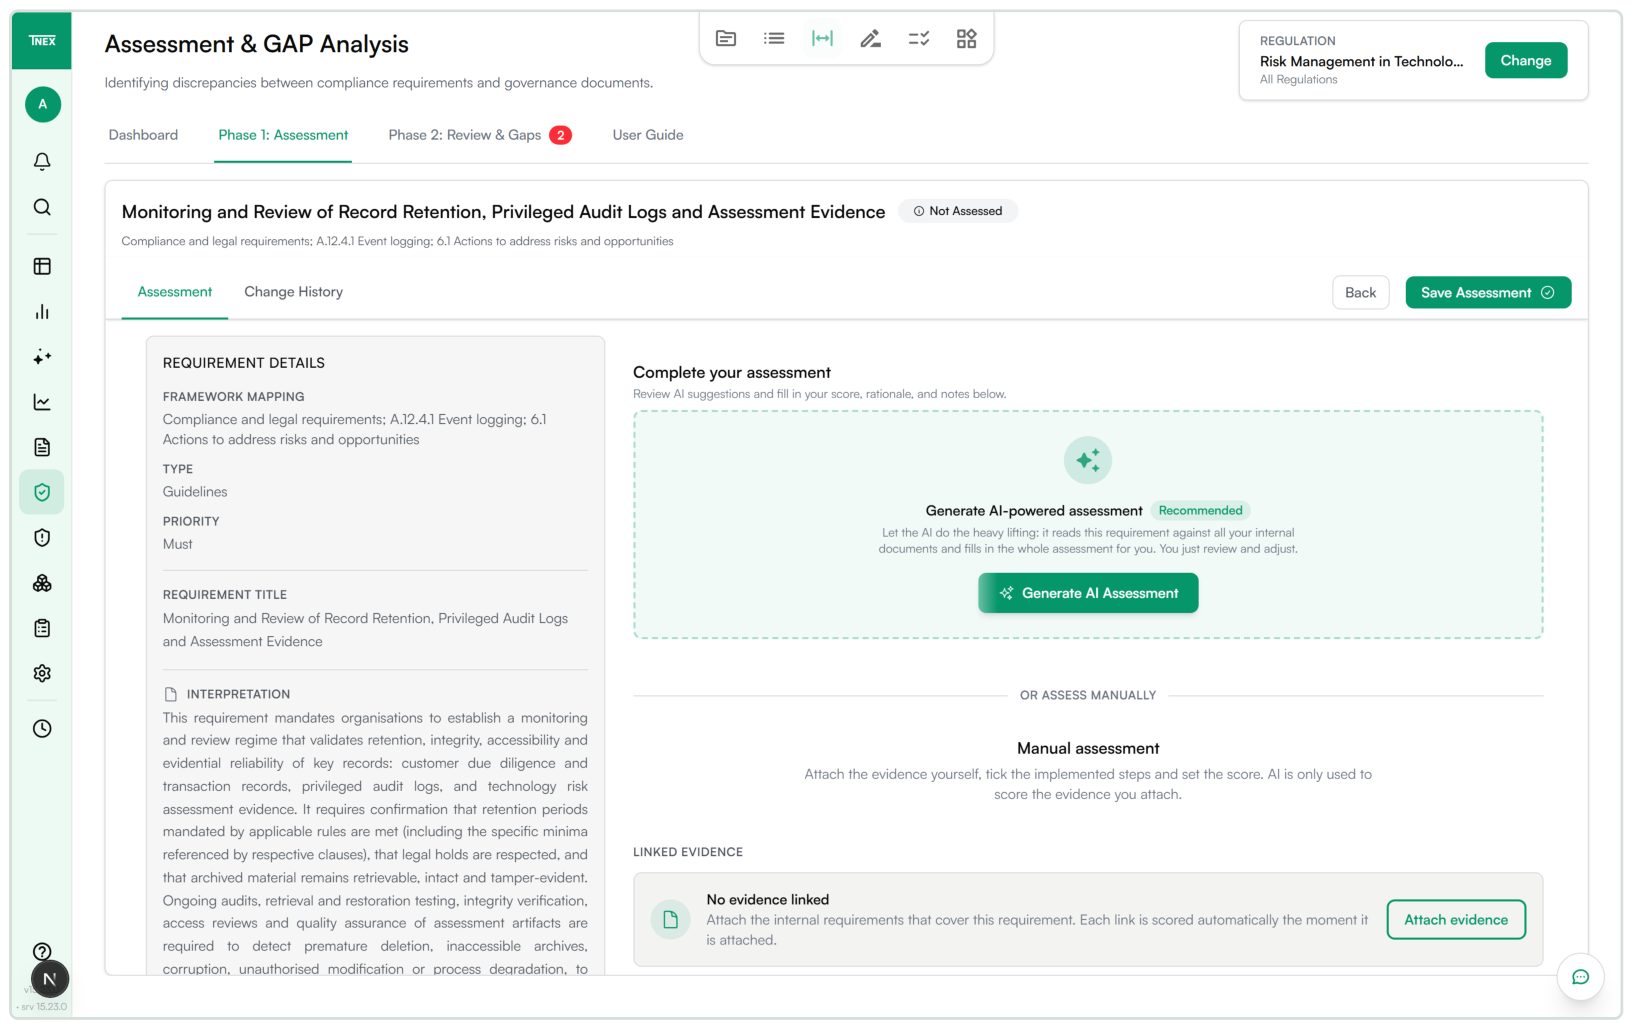
Vom Upload eines Regelwerks bis zum Prüfbericht: T-NEX Compliance verbindet Anforderungen, Bewertung, Maßnahmen und laufende Fortschrittskontrolle.
Mehr erfahren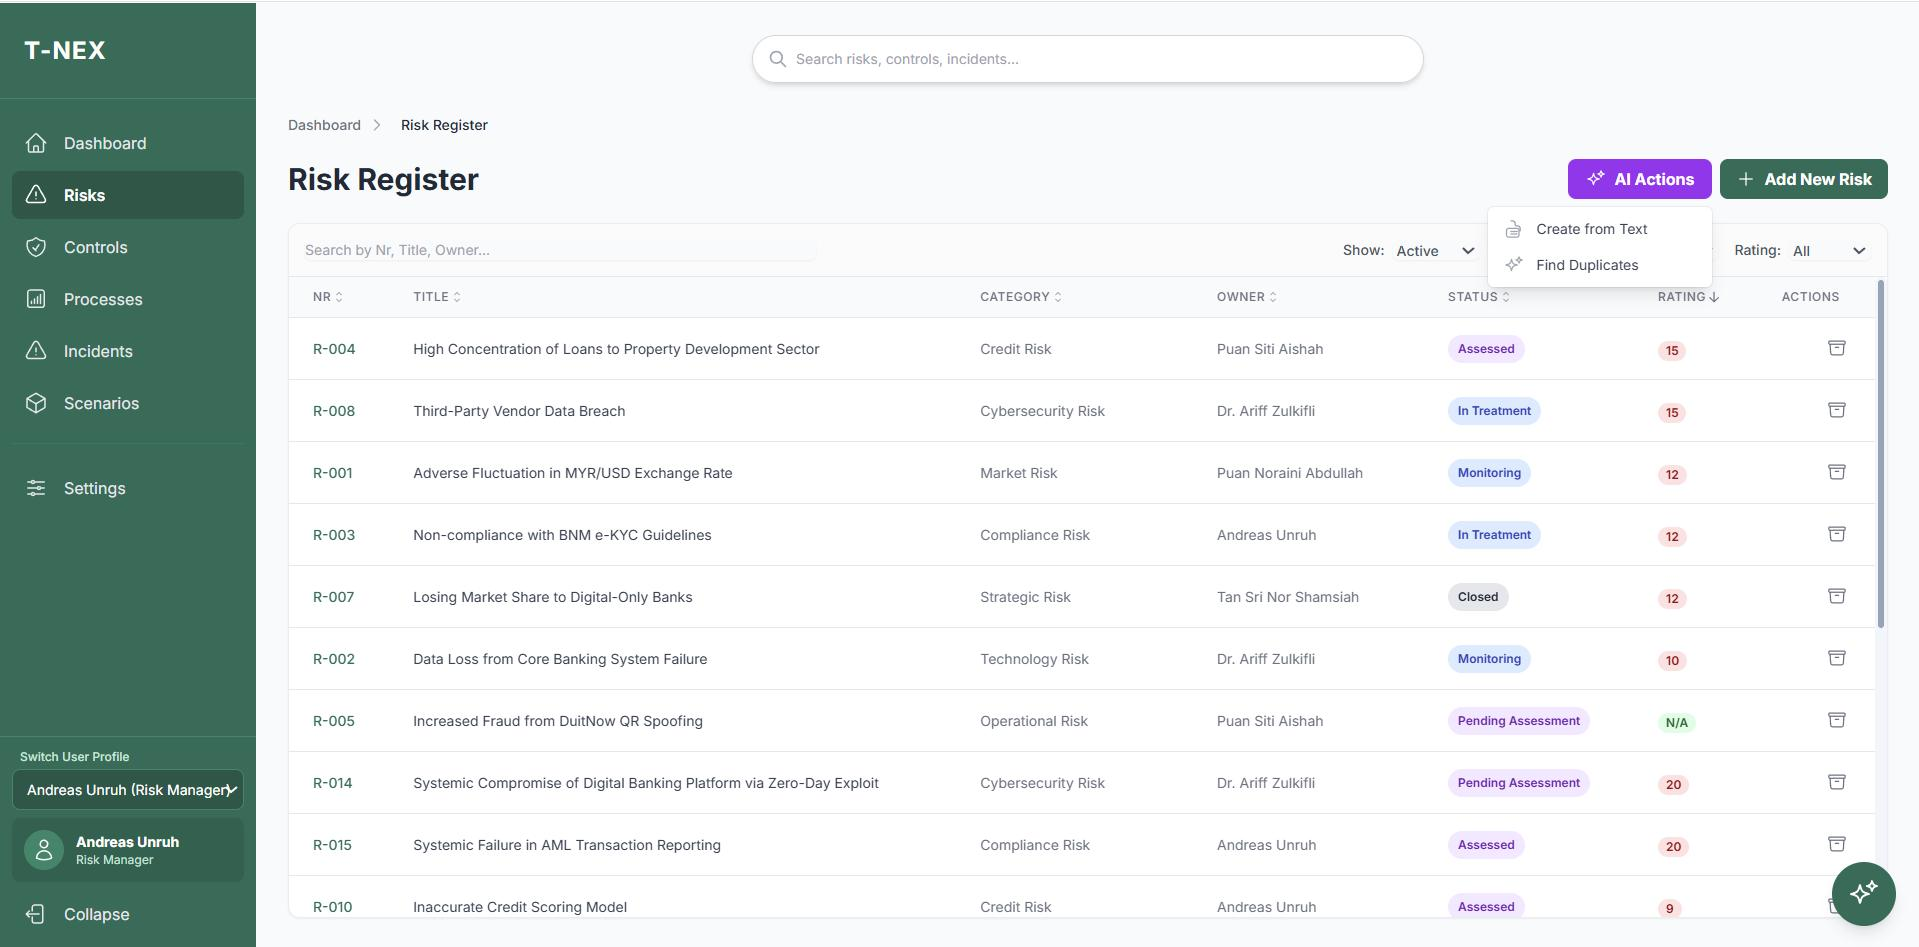
Risikoregister, Kontrollen, Prozesse und Vorfälle gemeinsam betrachten. Produktdemo des T-NEX AI Risk Managers mit KI-Bewertung und Szenarioanalyse.
Mehr erfahren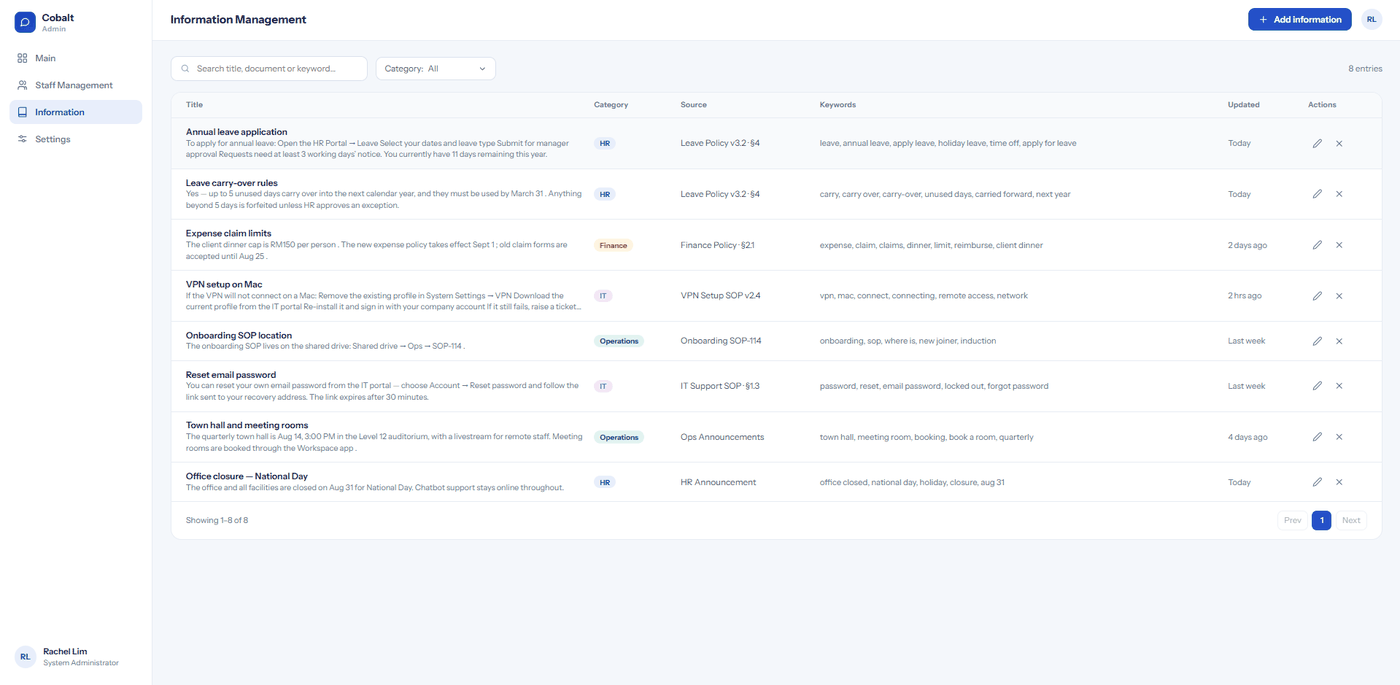
Eigene Richtlinien und Fachwissen nutzbar machen. T-NEX entwickelt Wissensassistenten mit Quellenbezug und einem zum Einsatz passenden Antwortverfahren.
Service entdecken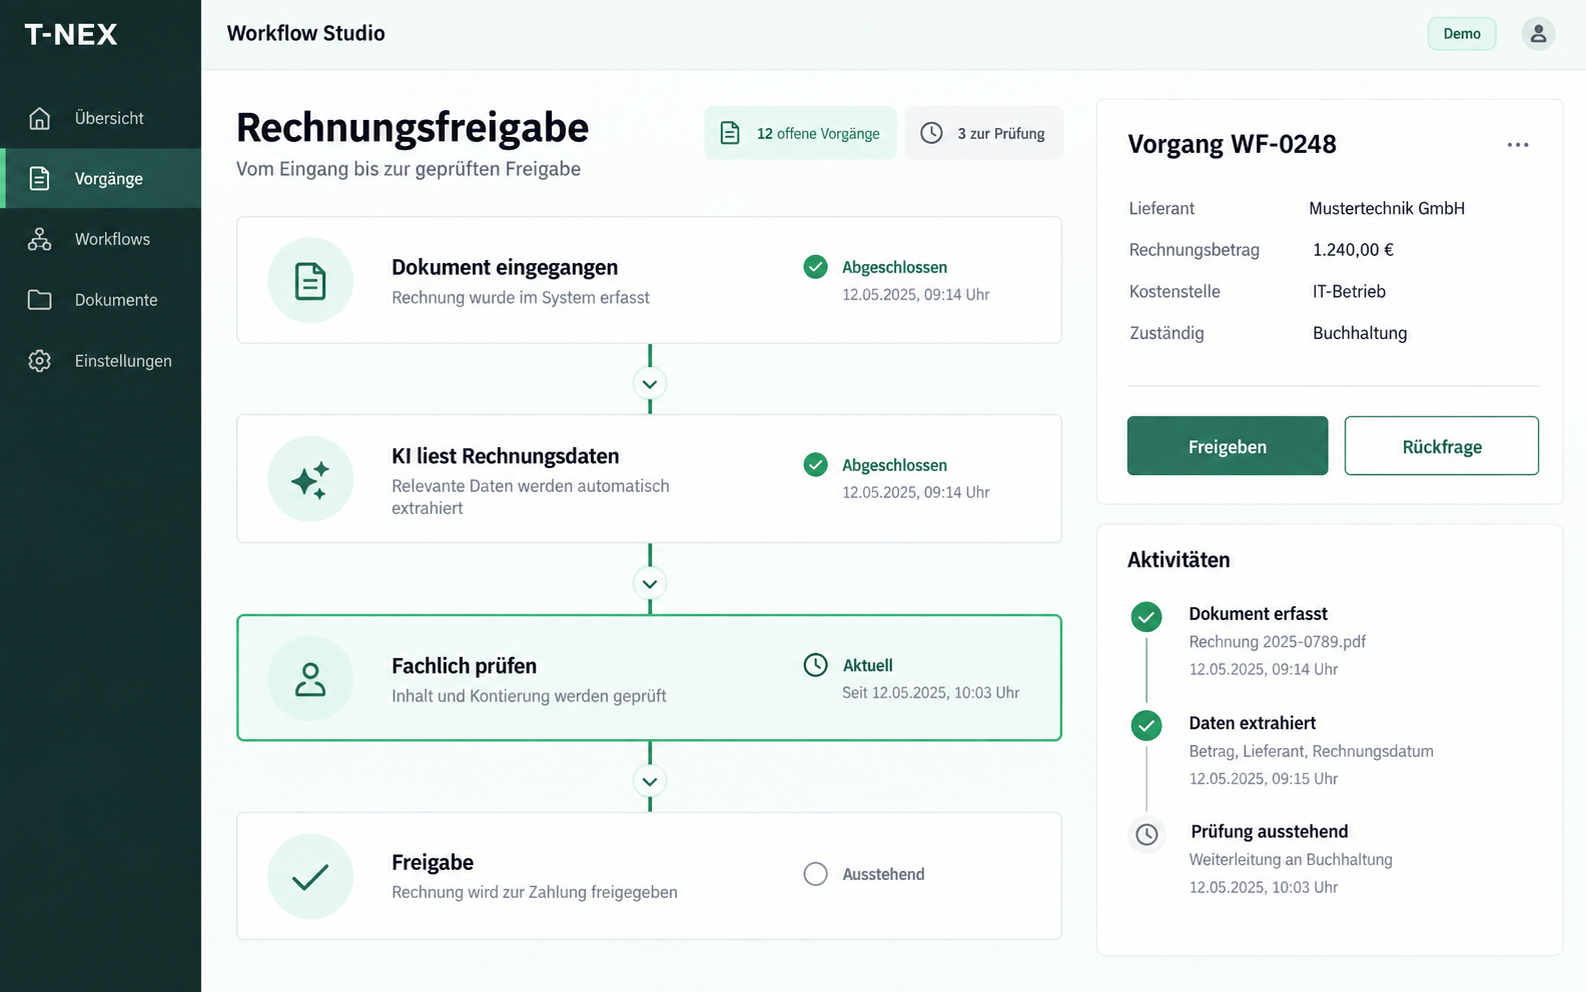
Freigaben und wiederkehrende Arbeitsschritte in einer Anwendung verbinden. T-NEX entwickelt Prozesslösungen auf vorhandenen Plattformbausteinen.
Service entdecken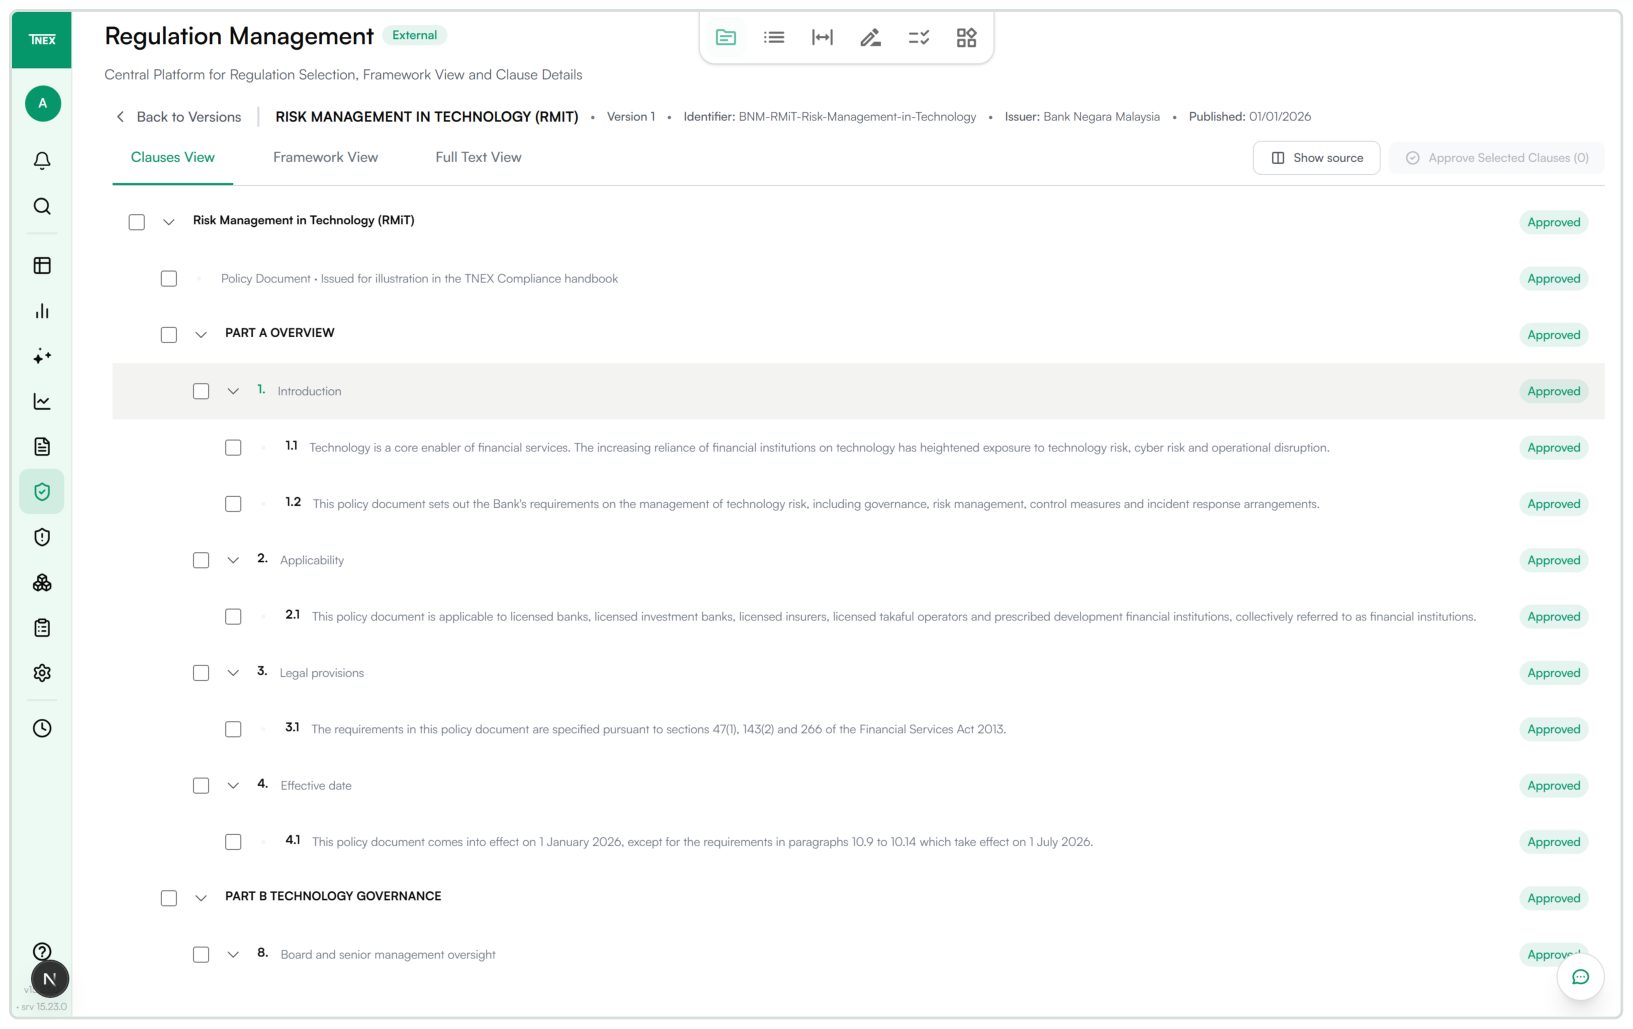
Regelwerke als Klauselbaum prüfen und Anforderungen mit Quellenbezug ableiten. Dokumentenverarbeitung als Funktion von T-NEX Compliance.
Mehr erfahrenT-NEX berät Banken und Versicherungen bei Softwarevorhaben und GRC-Prozessen. Mit Fachkonzept, technischer Planung und vereinbartem Umsetzungsumfang.
Service entdeckenT-NEX prüft Anwendungen und Infrastruktur von Instituten. Bestandsaufnahme, technische Bewertung und ein Maßnahmenplan für Optimierung oder Migration.
Service entdeckenBetreuung für T-NEX-Anwendungen in Instituten. Fehlerbearbeitung, vereinbarte Wartung und technische Unterstützung mit klaren Zuständigkeiten.
Service entdeckenT-NEX plant Hosting und Betrieb für Institutssoftware. Mit vereinbarten Betriebsaufgaben, passenden Ressourcen und klarer Verantwortung für Anwendung und Infrastruktur.
Service entdeckenMit AI PoC Speedboats prüft T-NEX einen begrenzten KI-Anwendungsfall. Kriterien vor dem Start, Prüfung am Beispiel und eine Entscheidung über den nächsten Schritt.
Service entdeckenFachanwendungen auf der T-NEX-Plattform entwickeln: mit definierten Datenzugriffen, prüfbarer Abnahme und vereinbartem Umfang für Rechte, Übergabe und Betrieb.
Service entdecken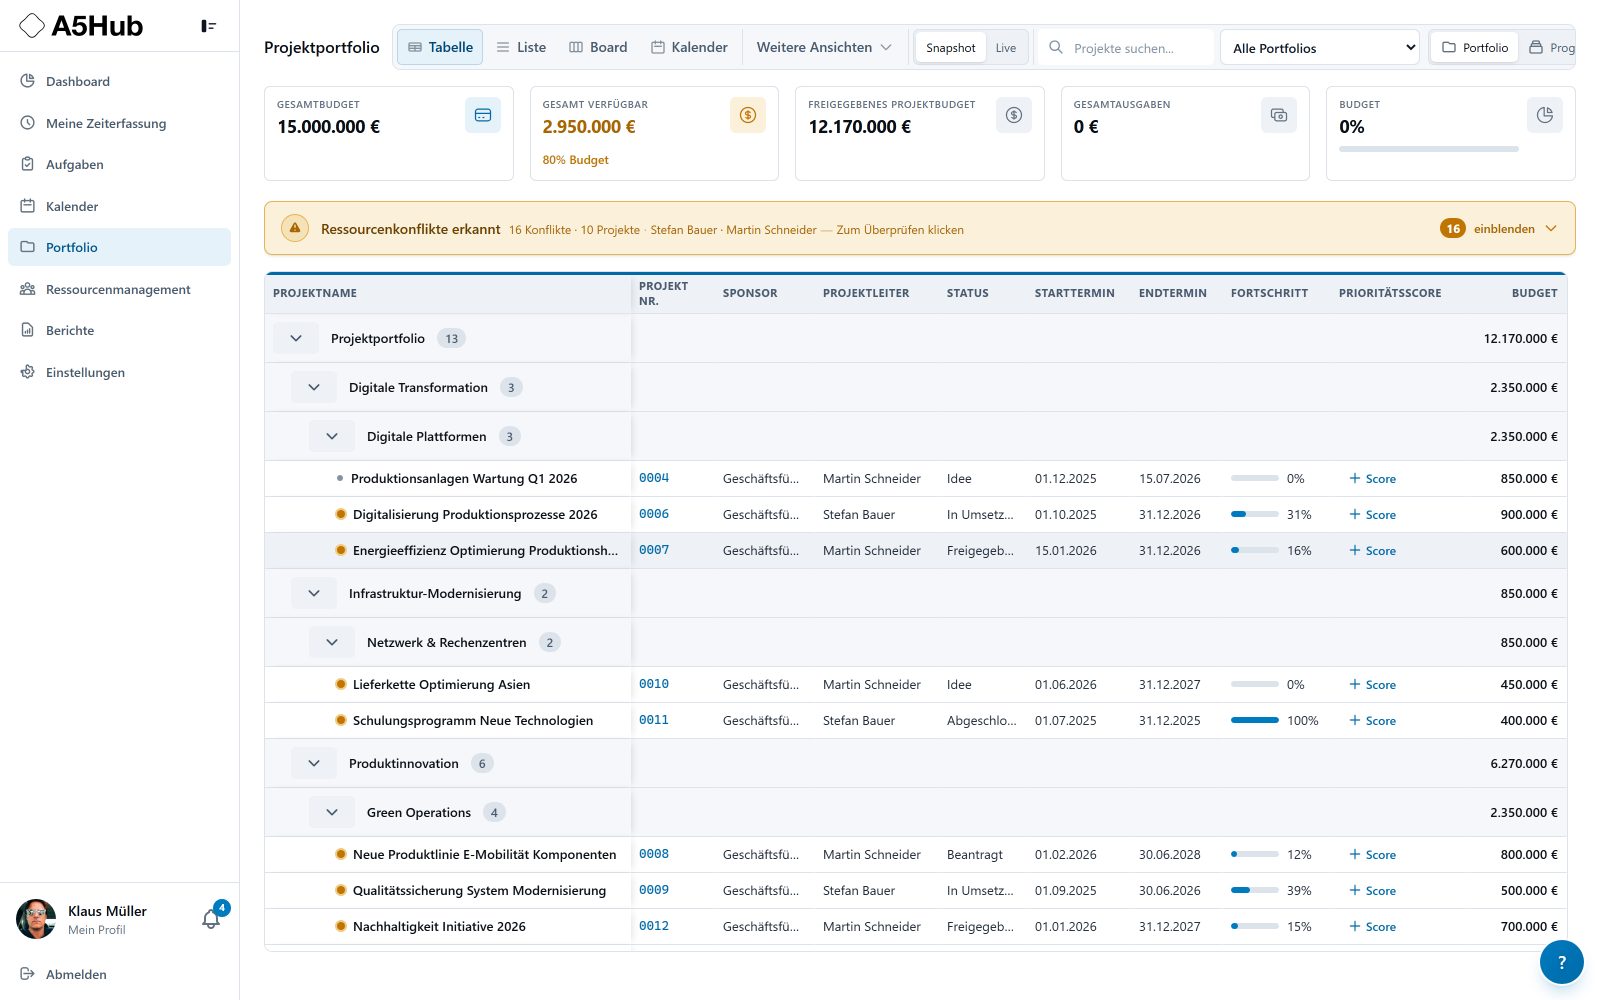
PPM für regulierte Märkte: Projekte, Linienkapazität, Ressourcenfreigaben und Baselines verbinden. Mit nachvollziehbaren Änderungen und KI-Vorschlägen für den Projektstrukturplan.
Mehr erfahren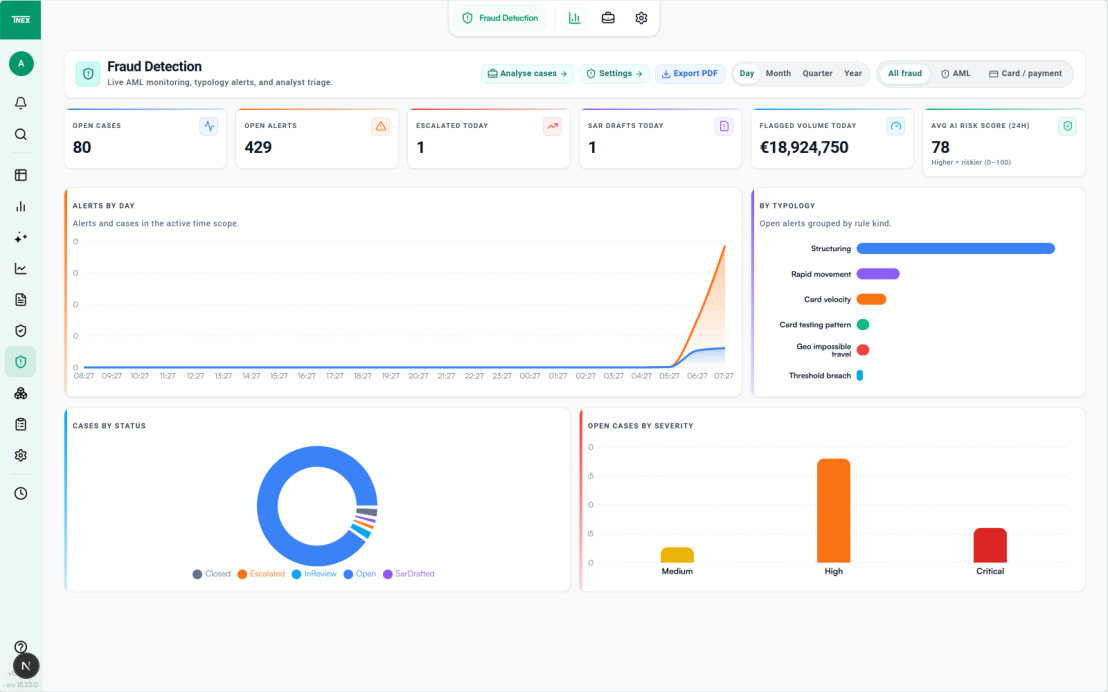
Transaktionen prüfen, Alarme bündeln und Fälle bearbeiten: T-NEX Fraud Detection verbindet Regeln, KI-Triage, Belegtransaktionen und einen nachvollziehbaren Prüfpfad.
Mehr erfahrenFür Teams, die Berichte erstellen, interne Steuerungsdaten bearbeiten oder Informationen zwischen Fachbereichen abstimmen.
Für Arbeitsabläufe rund um Berichte und Dokumente sowie die Abstimmung von Aufgaben. Anforderungen an Ihre konkrete Sparte werden im Vorhaben gesondert geklärt.
Für Teams, die Datenverarbeitung mit definierten Zuständigkeiten verbinden müssen. Die Software wird anhand des betroffenen Prozesses geplant.
Bei Banken richten wir das Fachkonzept am Institutstyp, am konkreten Prozess und an den einschlägigen bankaufsichtlichen Vorgaben aus. Ein IT-Kostenbericht, die Bewertung einer Anforderung und eine Portfolioentscheidung brauchen jeweils passende Daten, Zuständigkeiten und Freigabeschritte.
Bei Versicherern beginnt die Einordnung mit dem Versicherungsaufsichtsgesetz und dem jeweils anwendbaren Aufsichtsrahmen, etwa Solvency II. Die betroffenen Funktionen aus Risikomanagement, Compliance, Revision und Aktuariat bringen ihre fachlichen Anforderungen ein. Interne Leitlinien und die Organisation Ihres Hauses bestimmen, wie daraus ein bearbeitbarer Ablauf wird.
Die gemeinsamen Softwarebausteine werden mit diesem Fachkontext eingerichtet. Für Versicherer wird deshalb ein eigener Anforderungskatalog zugrunde gelegt. Die fachliche Bewertung und Freigabe bleibt bei den zuständigen Funktionen; sie ergibt sich nicht allein aus einem Softwarestatus.
Der Einstieg wird zusammen mit den späteren Anwendern gewählt. Die folgende Orientierung verbindet typische Aufgaben mit passenden Angeboten und einem ersten Arbeitsergebnis, das wir im Auftrag konkret festlegen.
Fachbereich und IT stimmen Datenzugriff und Ergebniskontrolle gemeinsam ab. Wenn personenbezogene Auswertungen oder neue Zugriffswege vorgesehen sind, gehören auch die dafür zuständigen Datenschutz- und Betriebsverantwortlichen in diese Abstimmung.
| Ihr Team | Aufgabe und passendes Angebot | Erstes Arbeitsergebnis |
|---|---|---|
| Fachbereich und IT-Controlling | Berichte und Budgetabweichungen mit Dynamic AI Reporting oder T-NEX Controlling bearbeiten. | Eine Beispielauswertung mit geklärtem Datenbezug, Wertarten, Zeitraum und fachlichen Prüfkriterien. |
| Compliance und GRC-Verantwortliche | Regelwerke, interne Nachweise und Maßnahmen in T-NEX Compliance verbinden. | Ein abgegrenzter Anforderungsfall mit Quellklausel, Bewertung, Zuständigkeit und nächstem Bearbeitungsschritt. |
| IT, Architektur und Betrieb | Eine vorhandene Anwendung evaluieren oder ihre Anbindung fachlich und technisch planen. | Ein Bild der Datenflüsse und Schnittstellen mit Rollen, Betriebsoptionen und priorisierten offenen Punkten. |
| PMO, Projektleitung und Ressourcenverantwortliche | Projektbedarf und Kapazitätszusagen mit T-NEX PPM zusammenführen. | Ein Beispielportfolio mit Ressourcenbedarf, Freigabeweg und festgelegtem Vergleichsstand. |
Die T-NEX-Plattform verbindet Module mit gemeinsamen Funktionen für Daten und Berechtigungen. Welche Bausteine eingesetzt werden, richtet sich nach dem Vorhaben. Eine bestehende Anwendung kann eingebunden oder um den benötigten Ablauf ergänzt werden, wenn die technische Prüfung das bestätigt.
Sie können mit einem Fachkonzept, der Untersuchung einer bestehenden Anwendung oder einem begrenzten KI-PoC beginnen. Der vereinbarte Liefergegenstand bestimmt, welche Unterlagen und Zugänge dafür benötigt werden.
Die nächste Entscheidung wird damit konkret: einen vorhandenen Baustein einsetzen, eine Anwendung erweitern, einen Ansatz erneut prüfen oder das Vorhaben beenden. Ein erfolgreicher Versuch wird anschließend um die benötigten Integrationen, Tests und Betriebsaufgaben ergänzt.
Vor einer Einführung wird festgelegt, wer Ergebnisse prüft und welche Daten die Anwendung verarbeiten soll. Die Rollen und technischen Zugänge werden für den konkreten Ablauf geplant. Ihr Institut entscheidet über die Freigabe für den Einsatz.
Analyse und Strategie. Aufgabe, Datenquellen und fachliche Anforderungen gemeinsam klären.
Fit und Entscheidung. Prüfen, welche vorhandenen Bausteine passen, was erweitert und was neu entwickelt werden muss.
Entwurf und Modelle. Oberfläche und Ablauf früh mit Fachbereich und IT abstimmen.
Entwicklung und Tests. Vereinbarte Funktionen in überprüfbaren Schritten umsetzen und auch Fehlerfälle prüfen.
Einführung und Betrieb. Freigabe, Übergabe, Verantwortlichkeiten und weitere Betreuung für die Anwendung vereinbaren.
Regelwerksänderungen, Kontrollen und auffällige Transaktionen bearbeiten. Passende Arbeitsabläufe für Compliance-Verantwortliche und AML-Teams.
Mehr erfahrenRisikodaten, Kommentare und Maßnahmen für die Berichterstattung zusammenführen. Reporting und qualitative Risikoszenarien gezielt evaluieren.
Mehr erfahrenFunktionen, Berechtigungen und Versionsstände von T-NEX einordnen. Sachliche Prüffragen zur Einführung und Nutzung der Anwendungen.
Mehr erfahrenDatenflüsse, KI-Zugriffe, Berechtigungen und Betriebsverantwortung einer T-NEX-Lösung prüfen. Ein konkreter Einstieg für ISB und CISO.
Mehr erfahrenDienstleisterkosten zuordnen, Monatsläufe prüfen und die IT-Planung abstimmen. T-NEX für IT-Controlling und die Schnittstelle zur Banksteuerung.
Mehr erfahrenKI- und Softwarevorhaben anhand von Nutzen, Nachweisen, Verantwortung und Einführung bewerten. Eine Entscheidungsgrundlage für Institutsleitungen.
Mehr erfahrenReporting, Compliance und IT-Kostenprozesse im bestehenden Verbundumfeld weiterentwickeln. Schnittstellen, Zuständigkeiten und Nutzen konkret prüfen.
Mehr erfahrenIndividuelle Fachabläufe, Reporting und Softwarevorhaben planen. Aufsichtsrahmen, Beschaffung und Integration für Förder- und Spezialbanken einordnen.
Mehr erfahrenReporting und Compliance-Arbeit für Versicherer weiterentwickeln. VAG, ORSA, interne Zuständigkeiten und IKT-Datenwege im Projekt berücksichtigen.
Mehr erfahrenJa. Der Einstieg umfasst Banken, Versicherungen und weitere regulierte Organisationen. Der konkrete Prozess und die Anforderungen Ihres Hauses werden im Vorhaben geklärt.
Das wird für den betroffenen Ablauf geprüft. Vorhandene Datenquellen und Anwendungen werden in die Planung einbezogen; eine Anbindung hängt von ihren technischen Möglichkeiten ab.
Die Aufgabe der KI wird für die Anwendung festgelegt. Fachliche Prüfung und Freigabe werden den zuständigen Personen zugeordnet.
Ja. Ein KI-PoC kann eine begrenzte Frage prüfen. Kriterien und Umfang werden vor dem Bau vereinbart.
Funktionen, Handbuchstände und Prüffälle für T-NEX Controlling, Compliance, PPM und Fraud Detection. Mit ausfüllbarer Beschaffungsübersicht.
Mehr erfahrenGesellschaften, internationale Teamstandorte, Datenzugriffe und Betriebsverantwortung: konkrete Themen für die Anbieterprüfung einer Zusammenarbeit mit T-NEX.
Mehr erfahrenFachanwendungen auf der T-NEX-Plattform entwickeln: mit definierten Datenzugriffen, prüfbarer Abnahme und vereinbartem Umfang für Rechte, Übergabe und Betrieb.
Service entdeckenBringen Sie eine konkrete Aufgabe mit. Wir klären gemeinsam, was die Anwendung leisten soll.
Vorhaben besprechen