T-NEX Banking Platform
Eine Banking-Plattform für Controlling, Reporting, Compliance, Risiko, PPM und Fraud Detection. Gemeinsames Datenmodell, KI im Kern, individuell kombinierbar.
Mehr erfahren
Wir machen Datenflüsse, Schnittstellen und Modellzugänge der vorgesehenen Anwendung sichtbar. Gemeinsam mit ISB, CISO und IT legen wir passende Zugriffe und Verantwortlichkeiten fest. So lässt sich der Einsatz anhand der konkreten Systemumgebung beurteilen.
Plattformprinzip; der konkrete Umfang wird vereinbart.
Für Informationssicherheitsverantwortliche und die Beteiligten an der IKT-Anbieterprüfung.
DORA verbindet IKT-Risikomanagement, Vorfallmeldungen, Resilienztests und Drittparteienrisiken. Für die technische Prüfung einer Anwendung ist daher der vollständige Daten- und Betriebsweg relevant. Die Bezeichnung einer Stelle als ISB oder CISO allein legt ihre internen Entscheidungsrechte nicht fest.
| Blick auf die Anwendung | Zu klärendes Ergebnis | Einzubeziehende Zuständigkeit |
|---|---|---|
| Daten und Schnittstellen | Datenfluss mit Quellen, Empfängern und Zugriffsländern | Fachbereich, IT, Datenschutz und Informationssicherheit |
| Berechtigungen und KI | Erlaubte Datenzugriffe und Assistentenaktionen | Fachlich verantwortliche Stelle und Systemadministration |
| Betrieb und Störungen | Betreiber, Kontaktweg, Wiederanlauf und Übergabe | Betrieb, Dienstleistersteuerung und Fachverantwortung |
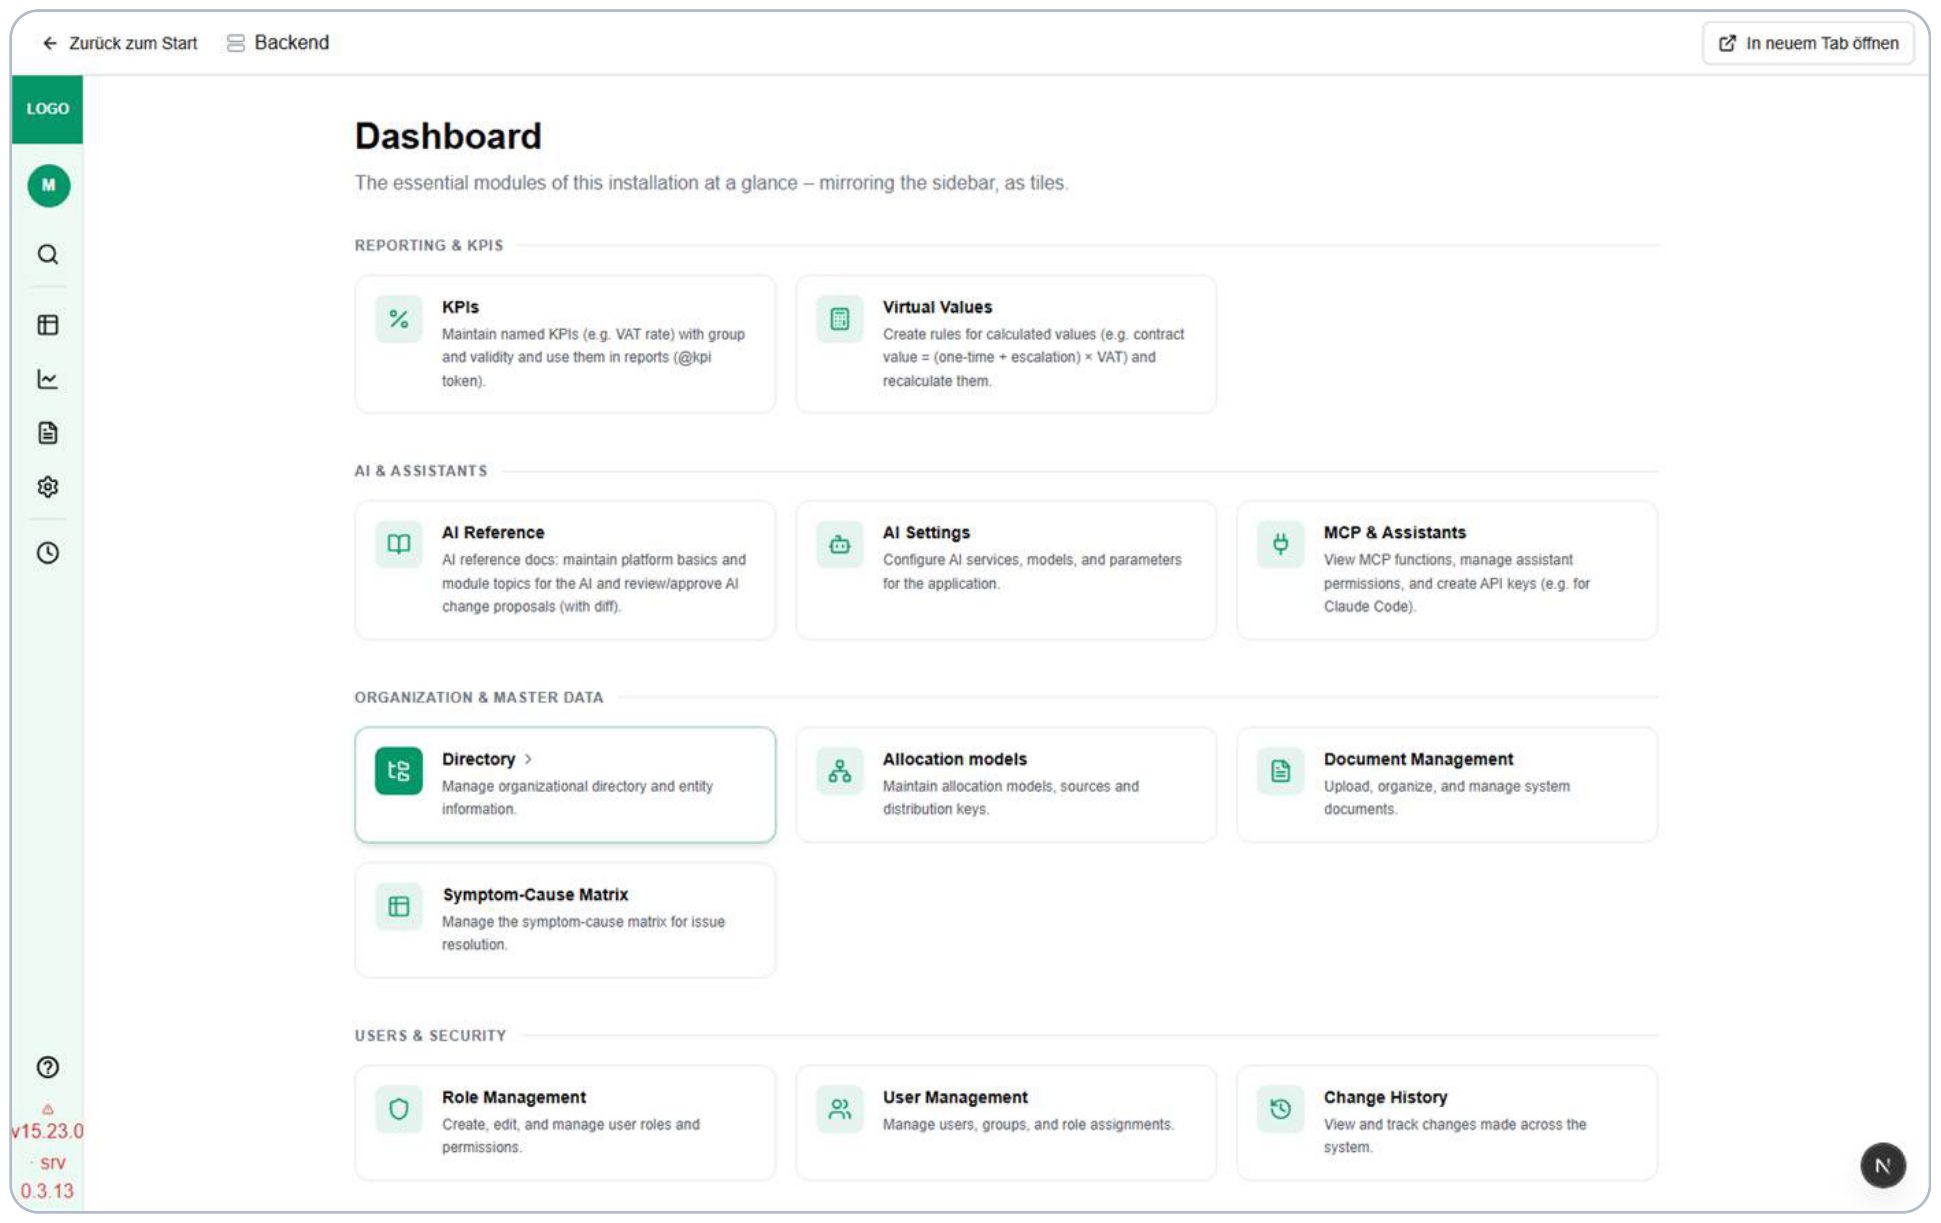
Die T-NEX-Plattform verwaltet Rollen und Berechtigungen für Funktionen und Auswertungen. Im Einführungsprojekt wird geprüft, welche Daten ein Benutzer lesen, bearbeiten oder freigeben darf. Die Prüfung umfasst auch direkte Funktionsaufrufe und die zugrunde liegenden Objekte.
Ein geeigneter Fall ist der Wechsel einer Person vom Bearbeiten zur reinen Lesefunktion. Danach werden die benötigten Ansichten und unzulässigen Änderungen geprüft. Für technische Konten und Supportzugriffe werden eigene Aufgaben und Zugriffswege festgelegt.
Die Erzeugung von Reporting-Logik anhand eines Schemas verarbeitet andere Informationen als eine inhaltliche Dokumentenanalyse. Deshalb erfassen wir je Funktion den verwendeten Anbieter, Modellzugang, Informationsumfang und die erlaubten Systemaktionen.
KI-Anbindungen und erlaubte Assistentenfunktionen werden für Ihre Umgebung konfiguriert. Dabei prüfen wir auch die Datenwege sowie Support- und Modellzugriffe. Der Betriebsstandort ist ein Teil dieser Betrachtung.
Vor der Freigabe werden Vertragspartner, beteiligte Einheiten, Zugriffsländer und Leistungen zusammengeführt. Datenschutzunterlagen wie AVV und TOMs sowie gegebenenfalls Transferregelungen müssen zur tatsächlichen Konstellation passen. Ihre projektspezifische Bereitstellung und Prüfung werden im Vorhaben abgestimmt.
Technische Funktionen, Sicherheitsnachweise und Betriebsleistungen werden für den konkreten Auftrag zusammengestellt. So lässt sich prüfen, welche Anforderungen Ihre Installation erfüllen muss und wer dafür verantwortlich ist.
Für den technischen Prüfumfang legen wir gemeinsam fest, welche Befunde vor Inbetriebnahme geklärt sein müssen und wer die Ergebnisse abnimmt.
Das ergibt sich daraus nicht. Hosting, Entwicklung, Support und KI-Verarbeitung haben eigene Datenwege. Zugriffsländer und Beteiligte werden für den konkreten Auftrag betrachtet.
Die öffentliche Seite stellt technische Funktionsnachweise und Themen der Anbieterprüfung bereit. Vertrags- und Datenschutzunterlagen werden auf die tatsächliche Leistung bezogen und im Vorhaben abgestimmt.
Diese Seite beschreibt die Prüfung einer T-NEX-Fachanwendung. Ein vollständiges Informationsregister, ein Security Operations Center oder eine Vorfallmeldeplattform wird hier nicht als fertiger Produktumfang zugesagt.
Eine Banking-Plattform für Controlling, Reporting, Compliance, Risiko, PPM und Fraud Detection. Gemeinsames Datenmodell, KI im Kern, individuell kombinierbar.
Mehr erfahrenGesellschaften, internationale Teamstandorte, Datenzugriffe und Betriebsverantwortung: konkrete Themen für die Anbieterprüfung einer Zusammenarbeit mit T-NEX.
Mehr erfahrenFunktionen, Handbuchstände und Prüffälle für T-NEX Controlling, Compliance, PPM und Fraud Detection. Mit ausfüllbarer Beschaffungsübersicht.
Mehr erfahrenT-NEX plant Hosting und Betrieb für Institutssoftware. Mit vereinbarten Betriebsaufgaben, passenden Ressourcen und klarer Verantwortung für Anwendung und Infrastruktur.
Service entdeckenBringen Sie eine konkrete Aufgabe mit. Wir klären gemeinsam, was die Anwendung leisten soll.
Technischen Prüfumfang abstimmen