T-NEX Compliance
Vom Upload eines Regelwerks bis zum Prüfbericht: T-NEX Compliance verbindet Anforderungen, Bewertung, Maßnahmen und laufende Fortschrittskontrolle.
Mehr erfahren
T-NEX Fraud Detection verbindet Transaktionsüberwachung mit einer gemeinsamen Fallakte für Fraud- und AML-Teams. KI bereitet Kunden- und Transaktionskontext für die Analyse auf. Ihr Team bewertet die Hinweise, dokumentiert Entscheidungen und steuert die nächsten Schritte.
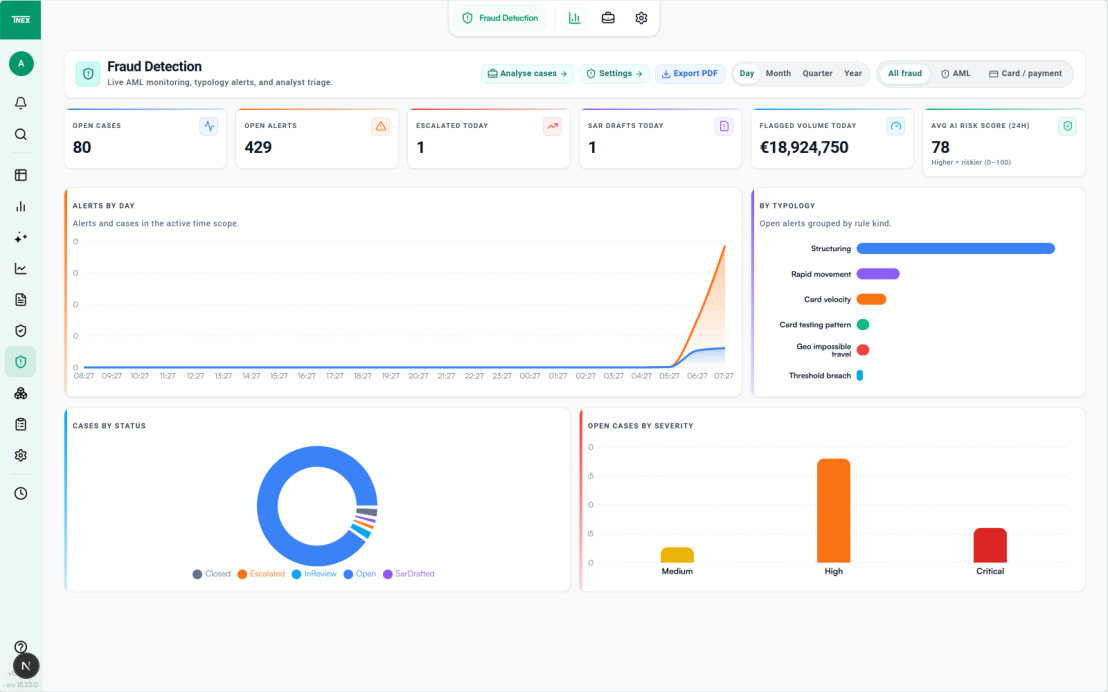
Lagebild, Fallliste und Regelvorschläge zeigen den Arbeitsweg des Analyseteams.
Das Lagebild fasst Alarme und Fälle nach Zeitraum und Typologie zusammen. Von der Übersicht führt der nächste Schritt in die Fallbearbeitung.
Gefiltertes Alarm- und Fallaufkommen
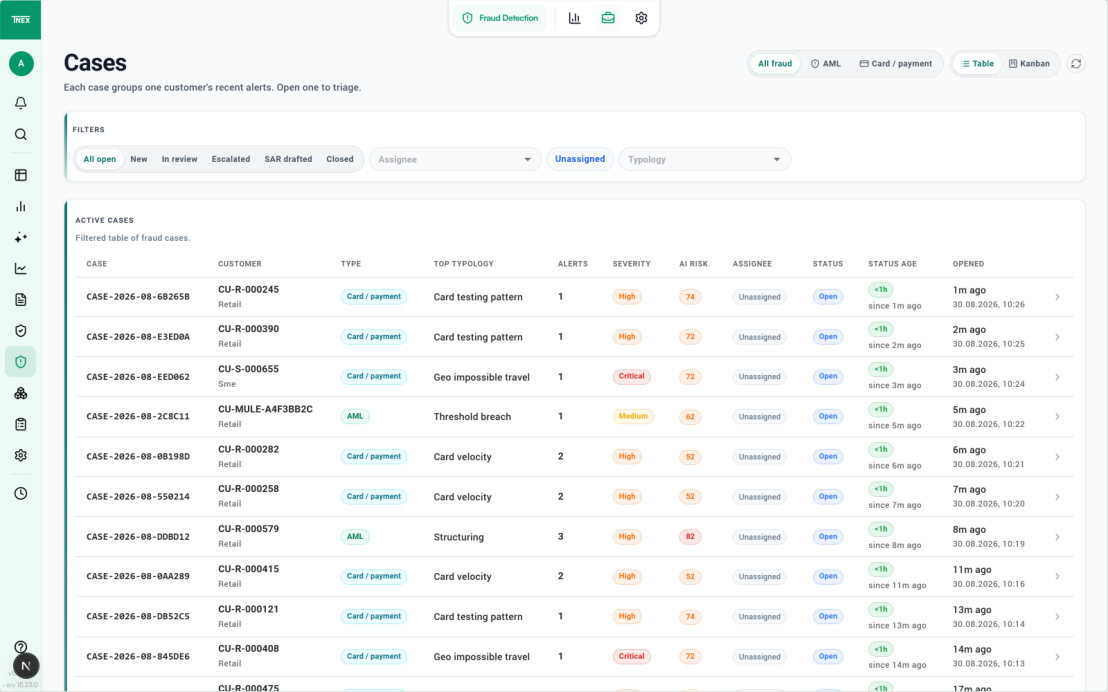
Ansicht vergrößernDie Fallliste lässt sich nach Status, Bearbeiter und Typologie eingrenzen. Schweregrad und KI-Risikowert bleiben getrennte Informationen.
Priorisierter Fall für Analystenprüfung
 Ansicht vergrößern
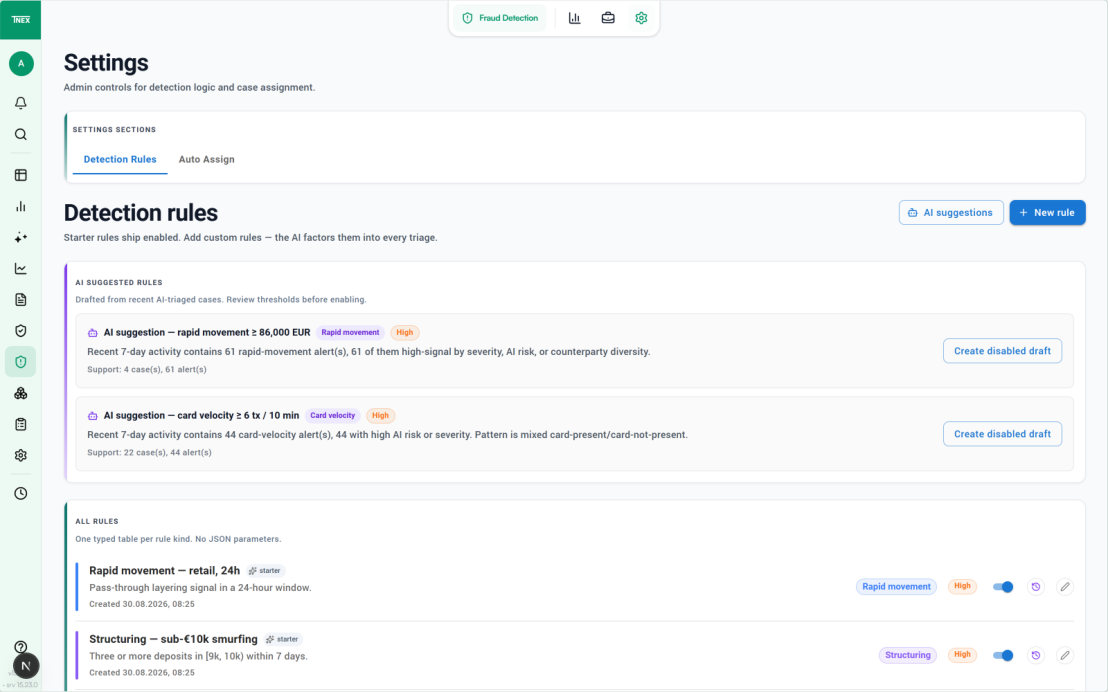
Ein KI-Regelvorschlag kann zunächst als deaktivierter Entwurf übernommen werden. Prüfung und Backtest gehen einer bewussten Aktivierung voraus.
Deaktivierter Regelentwurf für Prüfung und Backtest
 Ansicht vergrößern
Für Fachverantwortliche und Analystenteams im Transaktionsmonitoring und in der Financial-Crime-Fallbearbeitung.
Eingehende Transaktionen werden mit Kunden und Konten verknüpft. Das Modul aktualisiert die benötigten Kennzahlen und prüft aktive Regeln. Ein Treffer erzeugt einen Alarm mit Typologie, Schweregrad und auslösenden Transaktionen. Mehrere Alarme eines Kunden werden zu einem Fall zusammengeführt.
Die Fallliste zeigt Status, Priorität, Zuständigkeit und Verweildauer. Das Dashboard ergänzt die Verteilung der Alarme und offenen Fälle. Eine automatische oder manuelle Zuweisung übergibt den Fall an die zuständige Person; der höchste Alarmschweregrad bestimmt den Schweregrad des Falls.
Aktive Regeln auf eingehende Buchungen anwenden und Treffer belegen.
Alarme, Kundenkontext und Belegtransaktionen gemeinsam bearbeiten.
Risikowert, Begründung und Vorschlag mit Modell- und Prompt-Version nachvollziehen.
Zuweisung, Eskalation, Abschluss und Meldeentwurf mit Begründung dokumentieren.
Historische Treffer prüfen, bevor neue Regeln aktiviert werden.
Fälle mit gekennzeichnetem Ersatztext weiterbearbeiten und später erneut analysieren.
Das Regelwerk umfasst neun Regelarten. Für Geldwäscheindikatoren stehen Regeln zu schneller Durchleitung, Strukturierung, Schwellenüberschreitung, Hochrisikoländern und reaktivierten Ruhekonten bereit. Kartenbezogene Regeln betrachten hohe Transaktionsfrequenz, unplausible Länderwechsel und Kartentestmuster.
Eine zusätzliche KI-Regel bewertet eine Transaktion gegen eine in Worten formulierte Vorgabe. Schwellen und Zeitfenster werden über benannte Parameter eingestellt. Die Auswahl folgt dem fachlichen Muster: Eine klare Betrags- oder Zeitbedingung braucht keinen Modellaufruf. Länderlisten und Schwellen werden für das Institut gepflegt und kalibriert.
| Prüfaufgabe | Regelarten | Fachlicher Ansatz |
|---|---|---|
| Geldwäscheindikatoren | Durchleitung, Strukturierung, Schwellenüberschreitung, Hochrisikoländer, Ruhekontoaktivität | Beträge, Zeitfenster, Gegenparteien und Kontoverhalten prüfen. |
| Karten- und Zahlungsmuster | Kartenfrequenz, unplausible Länderwechsel, Kartentest | Zeitliche und geografische Muster im Kartenkontext betrachten. |
| Textliche Prüfvorgabe | KI-Regel | Eine formulierte Vorgabe auf ausgewählte Transaktionen anwenden. |
Die Fallakte führt Kundenkontext, Alarme und Belegtransaktionen zusammen. Dazu gehören Kundensegment, Risikoeinstufung, bekannte Gegenparteien und vorherige Alarme beziehungsweise Fälle. So lässt sich ein auffälliger Betrag im Zusammenhang mit dem üblichen Verhalten und bereits bekannten Erklärungen prüfen.
Regelkennzeichen zeigen, warum eine Transaktion den Alarm ausgelöst hat. Die KI-Triage ergänzt Risikowert, Begründung und Handlungsvorschlag sowie das verwendete Modell und die Prompt-Version. Diese Einschätzung dient der Priorisierung. Ein Risikowert ist kein Nachweis eines Betrugs oder einer Geldwäschehandlung.
Analysten können einen Fall zuweisen, kommentieren, eskalieren, schließen, wiedereröffnen oder einen Meldeentwurf vorbereiten. Die Aktion wird mit Zeitpunkt, Bearbeiter und Begründung im Prüfpfad festgehalten. Eine abweichende Entscheidung zur KI-Empfehlung kann dadurch fachlich nachvollzogen werden.
Ist der KI-Dienst nicht erreichbar, bleibt der Alarm mit einem gekennzeichneten regelbasierten Ersatztext bearbeitbar. Nach Behebung der Störung lässt sich die Analyse erneut ausführen. Die fachliche Bearbeitung hängt damit nicht ausschließlich von einer erfolgreichen Modellantwort ab.
Ein Backtest wendet eine Regel auf historische Transaktionen an, ohne daraus automatisch neue Alarme zu erzeugen. Geprüfte Transaktionen, Treffer und die zeitliche Verteilung zeigen, welche Arbeit die Regel auslösen würde. Die Trefferliste wird fachlich stichprobenartig angesehen.
KI-Regelvorschläge lassen sich zunächst als deaktivierte Entwürfe übernehmen. Vor der Aktivierung werden Absicht, Parameter und historische Treffer geprüft. Begründungen geschlossener Fehlalarme helfen bei der späteren Kalibrierung. Veränderte Regeln sollen vergleichbar bleiben; eine alte Regel kann dafür deaktiviert werden.
Die Schnittstelle benötigt stabile Transaktions- und Kundenkennungen, Konto, Währung, Zeitpunkt, Betrag, Kanal sowie Gegenpartei und Land. Bei Kartenumsätzen kommen die vorgesehenen Kartenmerkmale hinzu. Eine erneut gelieferte Transaktionskennung wird zur Dublettenerkennung verwendet.
Besonders wichtig sind konsistente Zeitstempel, vollständige Länderangaben und eine zur Regel passende Liefergeschwindigkeit. Ein kurzes Prüfzeitfenster hilft wenig, wenn die Buchungen erst deutlich später eintreffen. Diese Eigenschaften werden mit dem Vorsystem und einem geeigneten Testbestand vor dem Einsatz geprüft.
Der Steckbrief bündelt Funktionsumfang, Rollen, Integrationsfragen und einen Vorschlag für die fachliche Abnahme. Nutzen Sie ihn, um den Umfang Ihres Vorhabens vorzubereiten.
Mehrere Zahlungseingänge werden in kurzer Folge weitergeleitet. Eine konfigurierte Regel zur schnellen Durchleitung schlägt an. Das Beispiel zeigt den Prüfweg, ohne daraus bereits einen Betrugs- oder Geldwäschebefund abzuleiten.
Vorsystem und Schnittstelle
Die Buchungen werden mit ihren Kennungen und Zeitstempeln übernommen; bereits gemeldete Transaktionskennungen werden als Dubletten verworfen.
Prüfung: Sind Identifikatoren, Zeitzonen und Länderangaben vollständig und konsistent?
Ergebnis: Ein auswertbarer Transaktionskontext.
Regelwerk
Die aktive Regel erkennt das konfigurierte Muster und erzeugt einen Alarm mit den auslösenden Buchungen.
Prüfung: Die Belege müssen erklären, weshalb die Regel getroffen hat.
Ergebnis: Ein Alarm mit Typologie, Schweregrad und Belegtransaktionen.
KI-Triage
Das Modell ordnet den Alarm anhand von Kunden-, Konto- und Transaktionskontext ein und liefert Begründung und Handlungsempfehlung.
Prüfung: Modell und Prompt-Version prüfen; einen regelbasierten Ersatztext bei KI-Ausfall erkennen.
Ergebnis: Eine dokumentierte Einschätzung, die fachlich geprüft werden kann.
Fallsteuerung
Die Alarme des Kunden werden gemeinsam in einer Fallakte betrachtet und einem Analysten zugewiesen.
Prüfung: Weitere Alarme, frühere Fälle und Zuständigkeit einbeziehen.
Ergebnis: Eine Fallakte statt isolierter Entscheidungen je Alarm.
Analyst
Der Analyst gleicht das Muster mit Kundenprofil, bekannten Gegenparteien und möglichen Erklärungen ab.
Prüfung: Trägt die KI-Begründung? Liegt eine nachvollziehbare Erklärung vor oder muss weiter untersucht werden?
Ergebnis: Eine fachlich begründete Bewertung im Aktionskommentar.
Analyst
In diesem Beispiel bleiben Fragen zur wirtschaftlichen Erklärung offen. Der Analyst dokumentiert sie und eskaliert den Fall zur weiteren Prüfung.
Prüfung: Zuständigkeit, Begründung und nächster Bearbeitungsschritt müssen nachvollziehbar sein.
Ergebnis: Ein eskalierter Fall mit Prüfpfad; alternativ sind begründetes Schließen oder ein Meldeentwurf möglich.
Regelauslöser, Belegtransaktionen, KI-Einschätzung und menschliche Entscheidung bleiben in derselben Fallbearbeitung nachvollziehbar.
Ein Alarm oder KI-Risikowert ist kein Nachweis einer Straftat. Das Modul sperrt keine Karten und blockiert keine Zahlungen. Eine Verdachtsmeldung wird als Entwurf dokumentiert und außerhalb des Moduls im zuständigen Meldesystem eingereicht.
Anzuliefernde Transaktionen, Kundenbezüge und Datenqualität klären.
Regelarten und institutsbezogene Parameter auswählen.
Historische Treffer prüfen und typische Fälle mit dem Analystenteam bearbeiten.
Zuweisung, Eskalation, KI-Konfiguration und Ausfallverhalten testen.
Freigegebene Regeln aktivieren und Fehlalarme regelmäßig für die Kalibrierung auswerten.
Alarme und KI-Risikowerte sind Hinweise für die fachliche Untersuchung. Das Modul gibt keine garantierte Erkennungsquote, nimmt keine eigenständigen Zahlungsentscheidungen vor und ersetzt den Meldeprozess des Instituts nicht.
T-NEX Fraud Detection erkennt und dokumentiert Auffälligkeiten. Karten- und Zahlungssperren verbleiben in den operativen Systemen und den dafür festgelegten Entscheidungswegen.
Das Modul kann einen Meldeentwurf dokumentieren. Fachliche Entscheidung, Prüfung und Übermittlung folgen dem Meldeprozess des Instituts; eine automatische Behördenübermittlung wird hier nicht zugesagt.
Nein. Voreinstellungen sind technische Ausgangswerte. Schwellen, Zeitfenster und Länderlisten werden an das Institut, seine Daten und die fachlichen Anforderungen angepasst.
Der Fall bleibt mit einem als Ersatz erkennbaren regelbasierten Text bearbeitbar. Die KI-Analyse kann nach Wiederherstellung des Dienstes erneut ausgeführt werden.
Vor der Aktivierung prüfen wir die erwartete Treffermenge und konkrete historische Fälle. Im Betrieb dienen abgeschlossene Fehlalarme und ihre Begründungen dazu, Regeln und Parameter gezielt zu überprüfen.
Für Schulung und Vorführung steht ein Simulator mit synthetischen Daten zur Verfügung. Demo-Daten werden nicht als Nachweis einer Erkennungsquote oder eines produktiven Kundeneinsatzes verwendet.
Vom Upload eines Regelwerks bis zum Prüfbericht: T-NEX Compliance verbindet Anforderungen, Bewertung, Maßnahmen und laufende Fortschrittskontrolle.
Mehr erfahren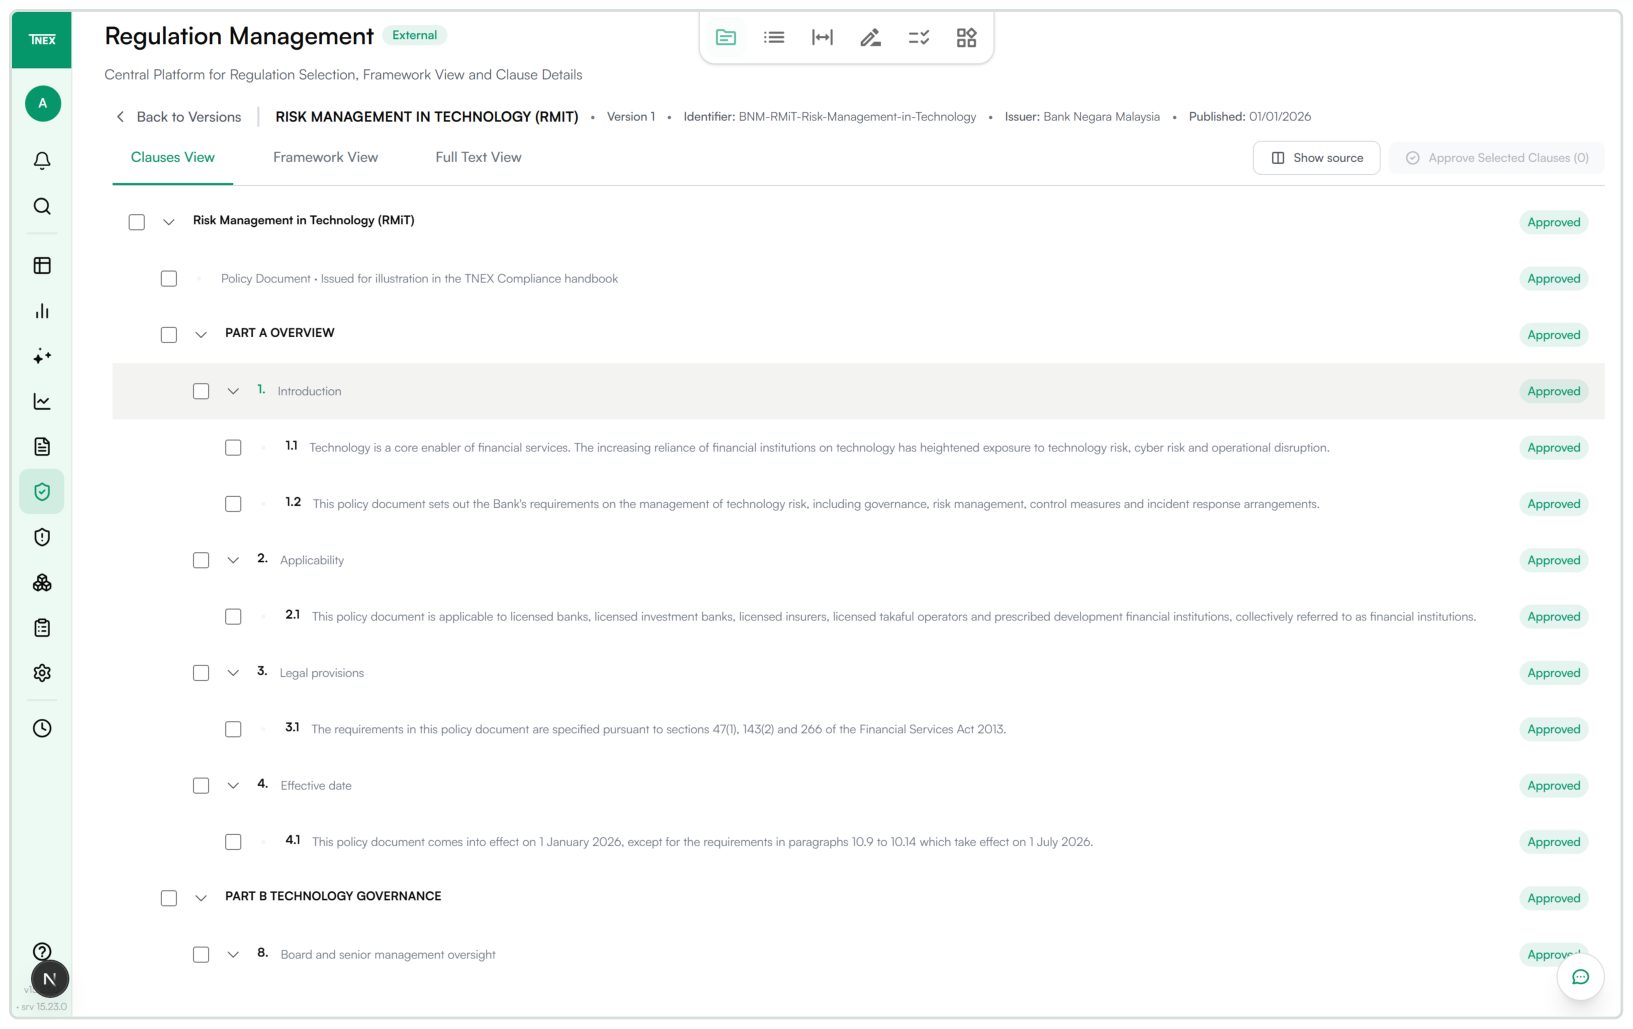
Regelwerke als Klauselbaum prüfen und Anforderungen mit Quellenbezug ableiten. Dokumentenverarbeitung als Funktion von T-NEX Compliance.
Mehr erfahren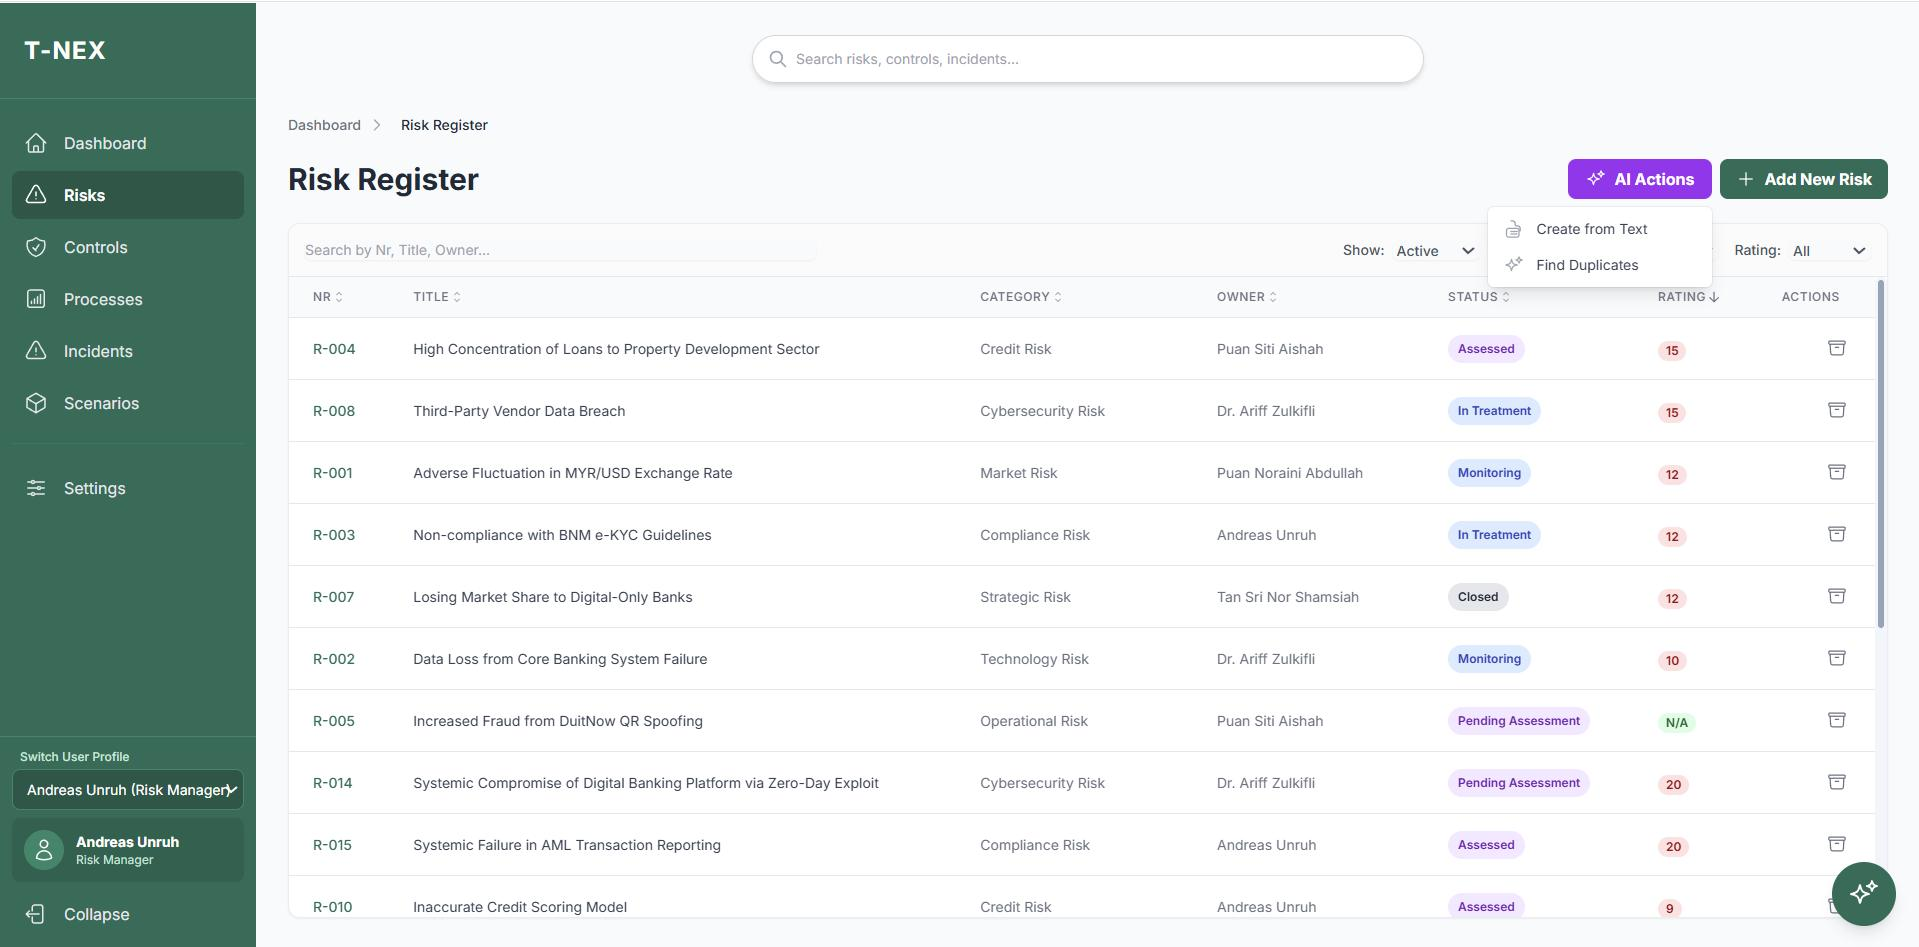
Risikoregister, Kontrollen, Prozesse und Vorfälle gemeinsam betrachten. Produktdemo des T-NEX AI Risk Managers mit KI-Bewertung und Szenarioanalyse.
Mehr erfahrenBringen Sie eine konkrete Aufgabe mit. Wir klären gemeinsam, was die Anwendung leisten soll.
Produktdemo besprechen