Anforderungsextraktion im Compliance-Modul
Regelwerke als Klauselbaum prüfen und Anforderungen mit Quellenbezug ableiten. Dokumentenverarbeitung als Funktion von T-NEX Compliance.
Mehr erfahren
T-NEX Compliance verbindet neue Regelwerke mit Ihren internen Richtlinien, Bewertungen und Maßnahmen. KI unterstützt beim Erschließen und Abgleichen der Inhalte. Ihr Team erkennt Handlungsbedarf, verteilt Aufgaben und verfolgt die Umsetzung bis zum Prüfbericht.
Dokumente, Anforderungen, Bewertung und Umsetzung bleiben miteinander verbunden. Neue Fassungen und fällige Wiederholungsprüfungen führen zurück in die Bewertung.
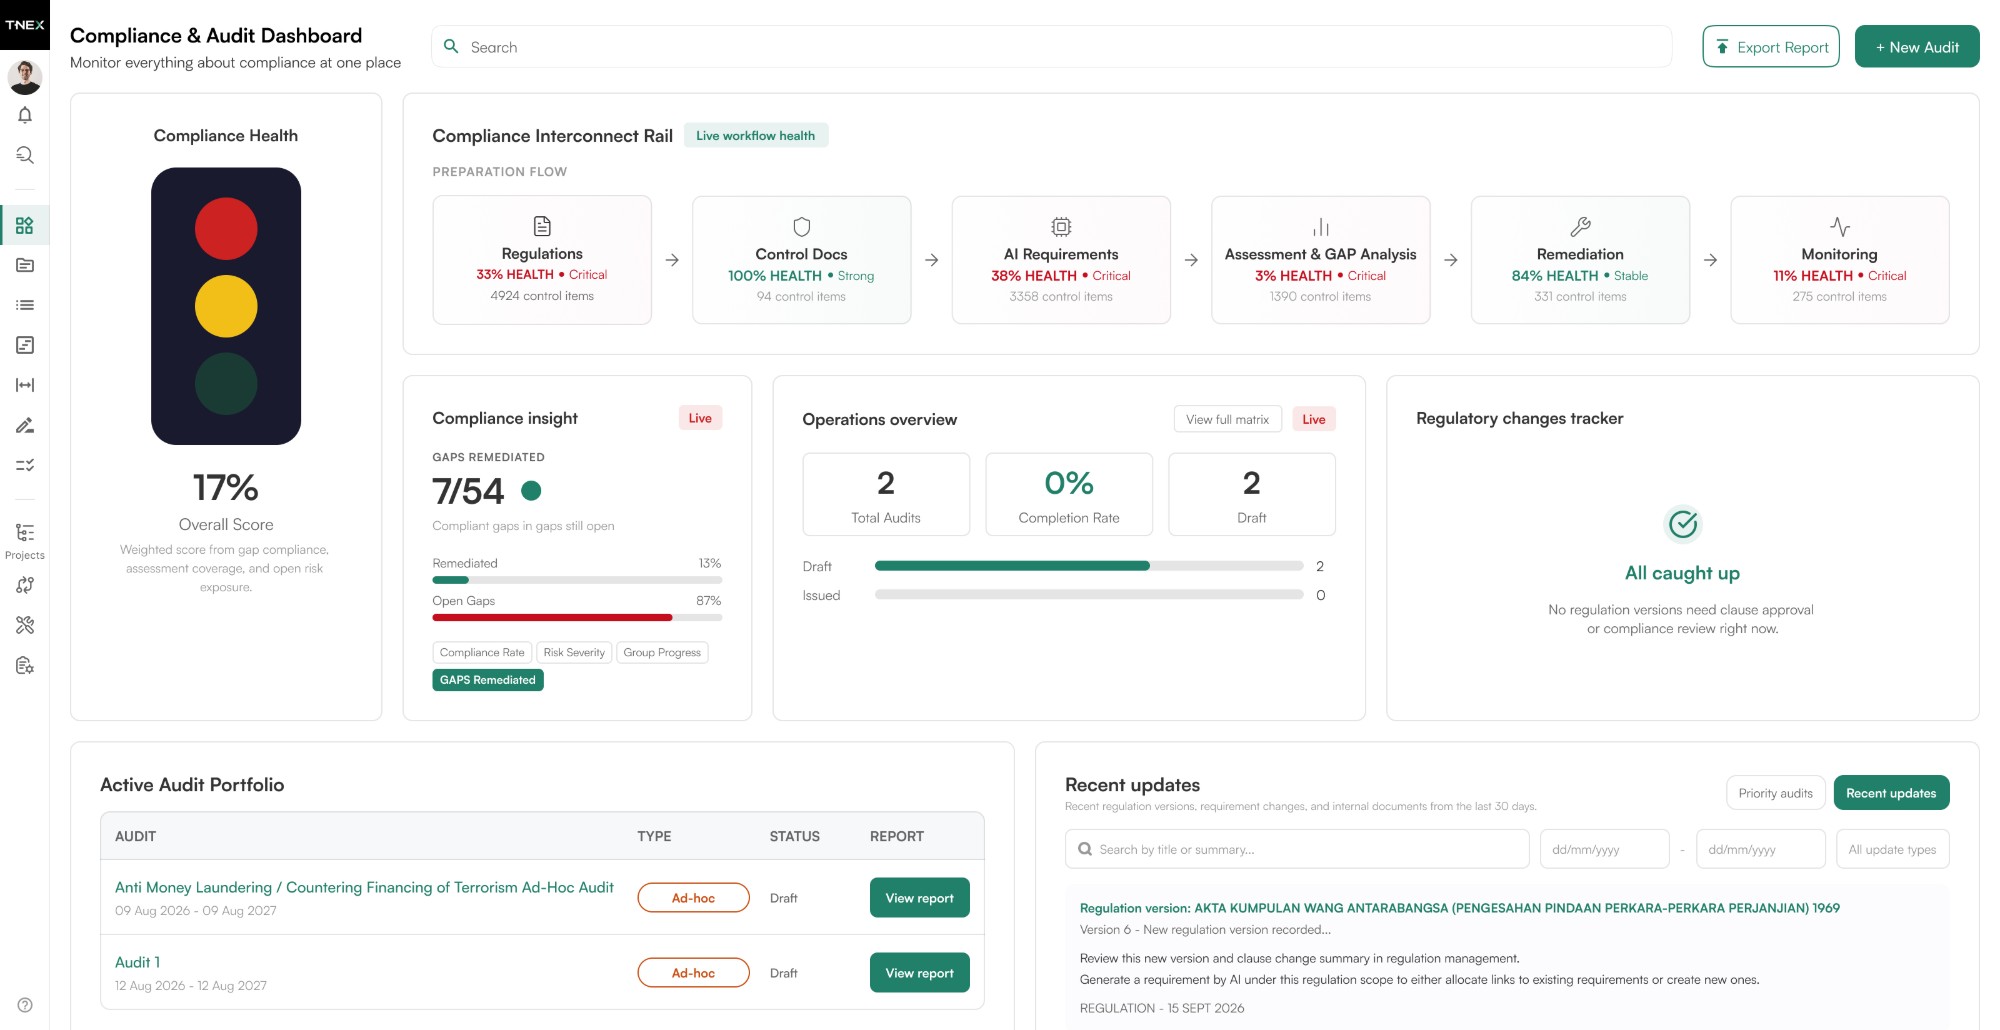
Der Nutzer sieht den Gesamt-Compliance-Score, offene Lücken, die Compliance-Rate und den Status jeder Workflow-Phase und legt von hier aus ein Audit an oder öffnet es.
Compliance-Status, Lücken und Audits im Blick behalten.
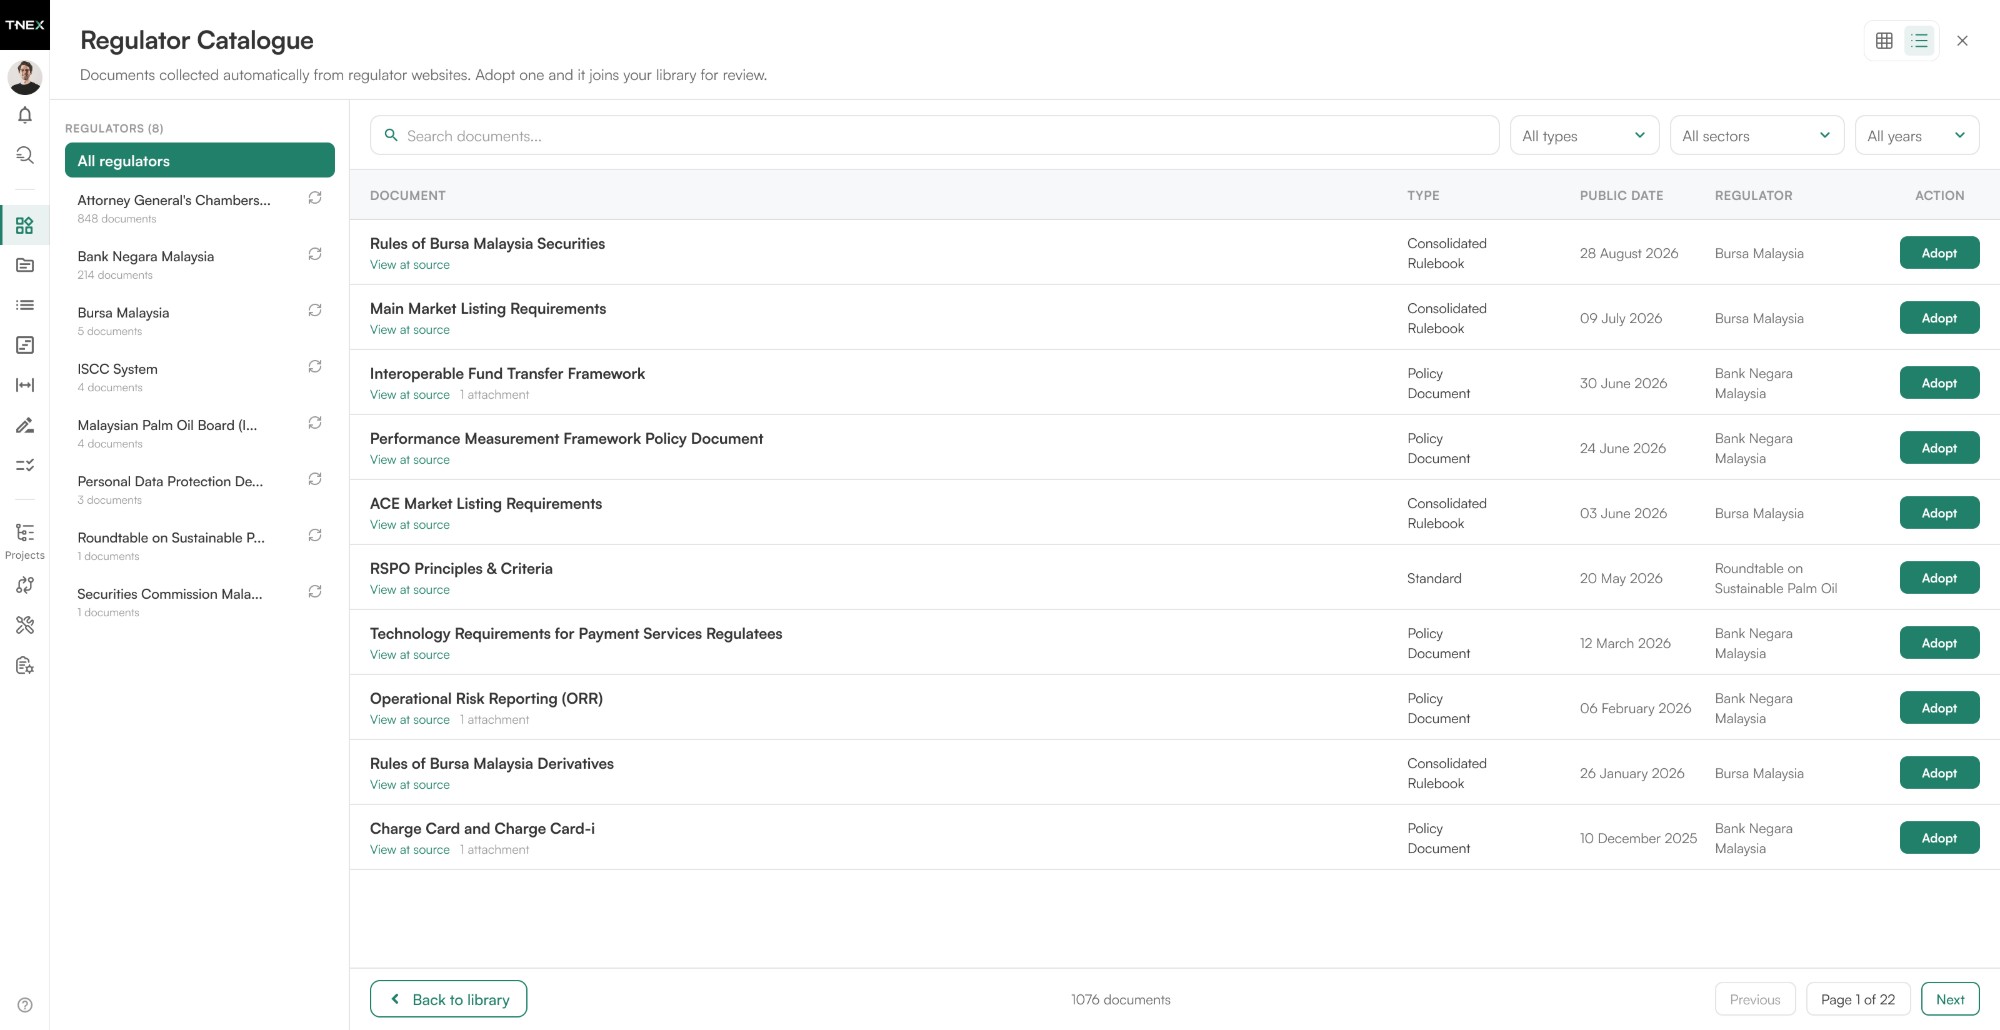
Ansicht vergrößernDer Nutzer durchsucht automatisch gesammelte Dokumente, filtert nach Regulierungsbehörde, Typ oder Jahr, prüft das Original an der Quelle und übernimmt ein Dokument mit einem Klick.
Dokumente an einem Ort durchsuchen, filtern, prüfen und übernehmen.
 Ansicht vergrößern
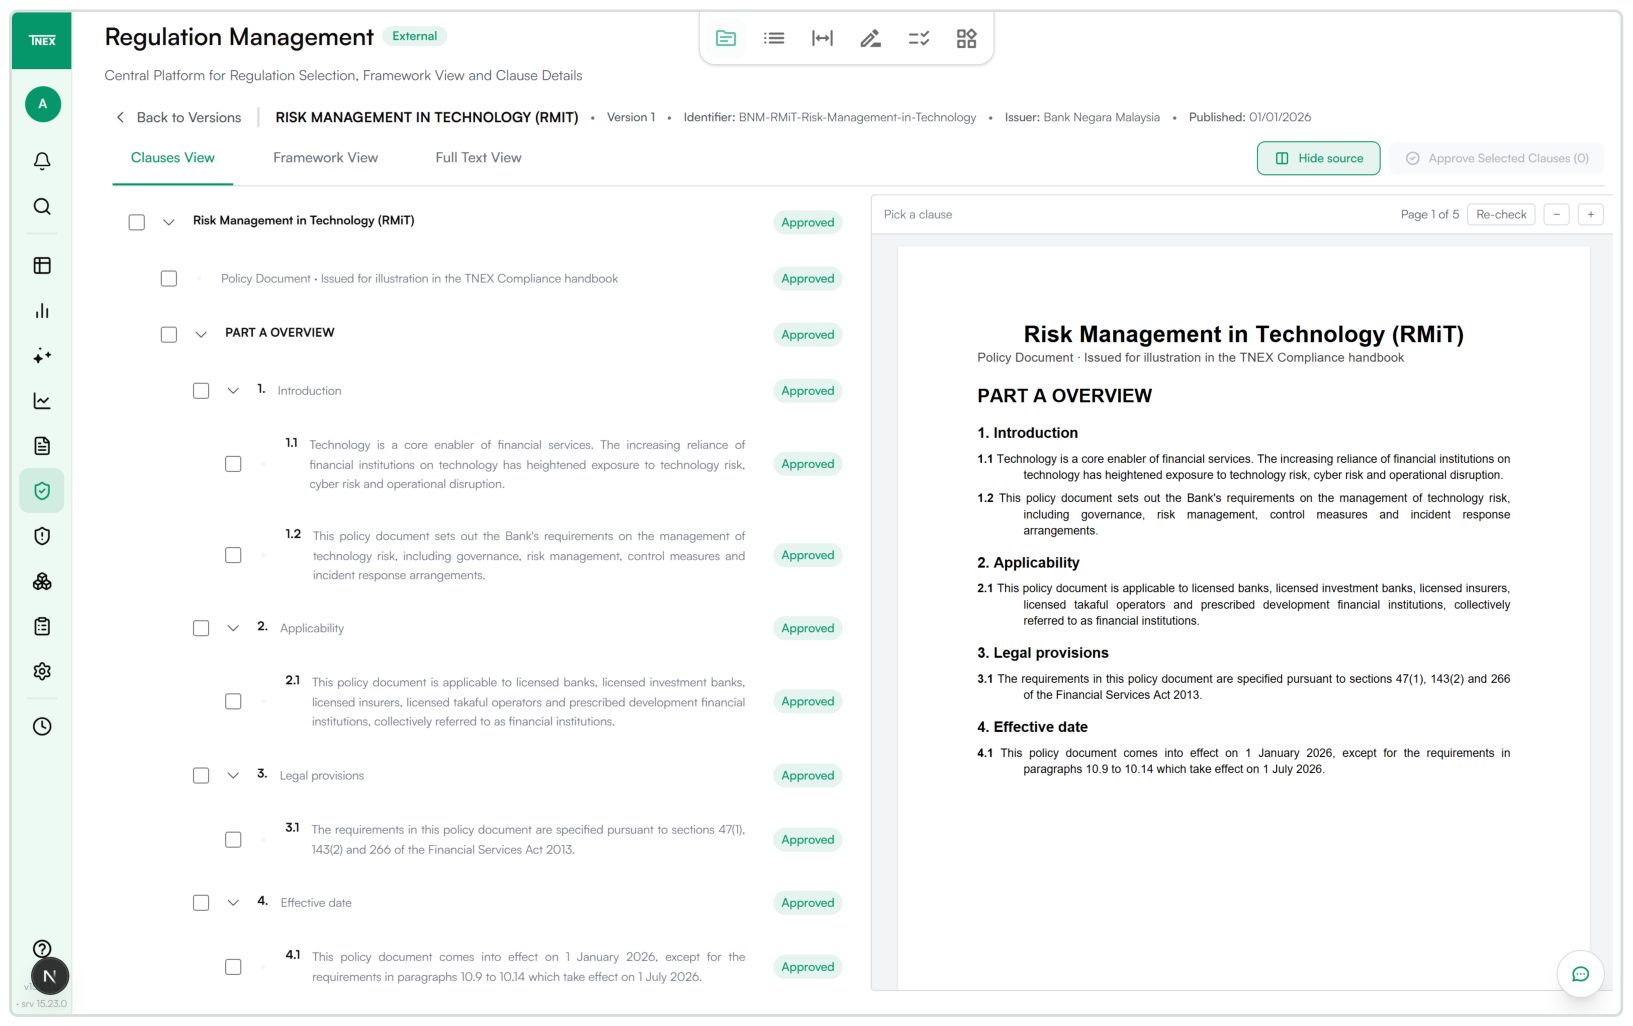
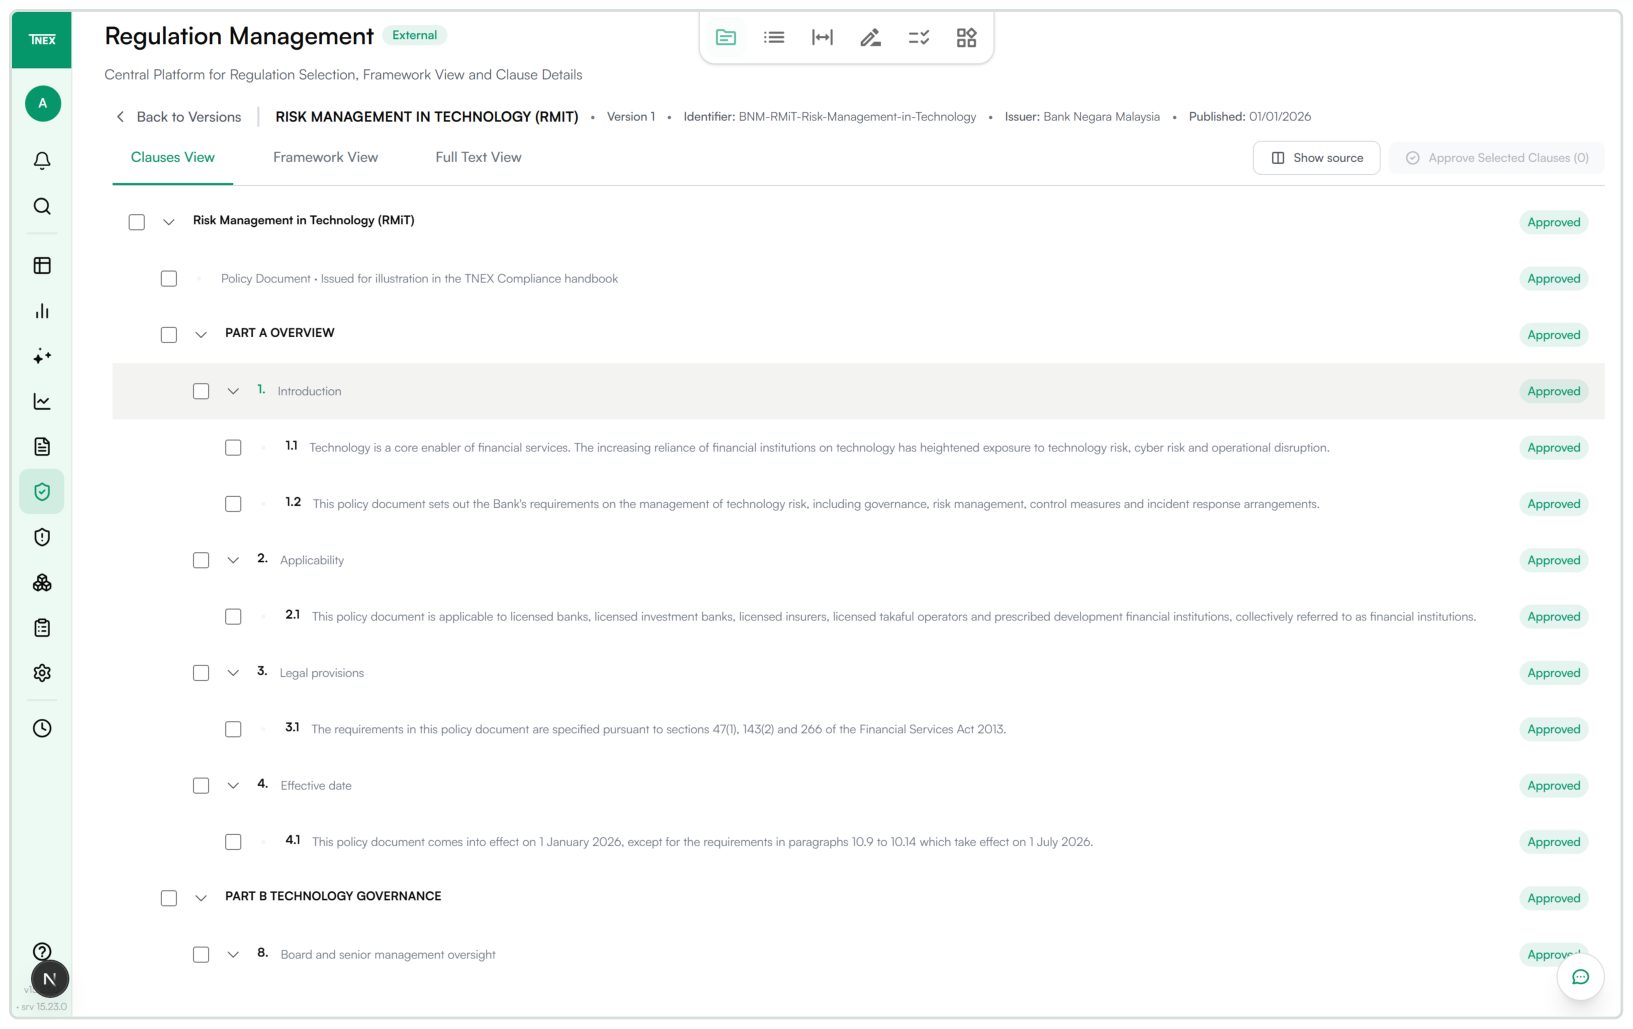
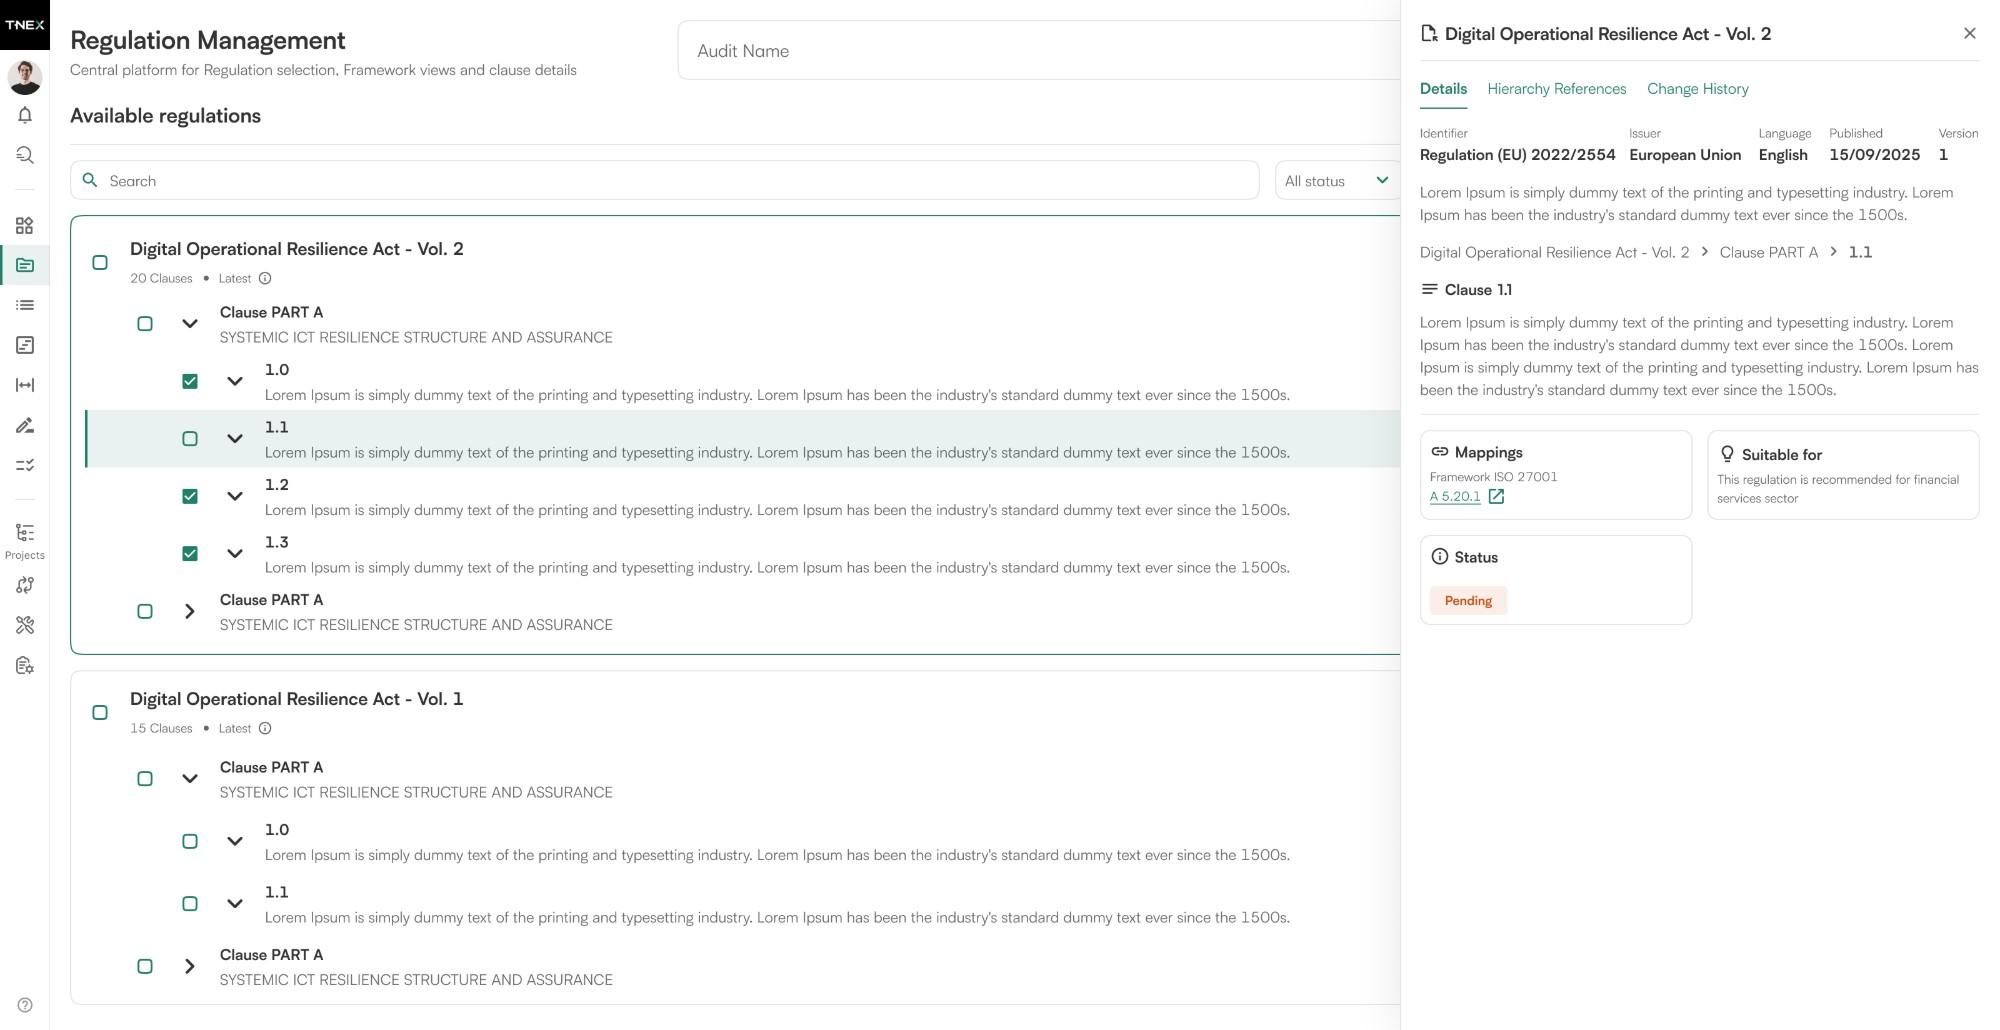
Der Nutzer prüft den Klauselbaum, öffnet jede Klausel, um Mapping, Status und Geltungsbereich zu sehen, korrigiert Fehler aus der Extraktion und gibt die Klauseln frei.
Klauseln an einem Ort prüfen, korrigieren, zuordnen und freigeben.
 Ansicht vergrößern
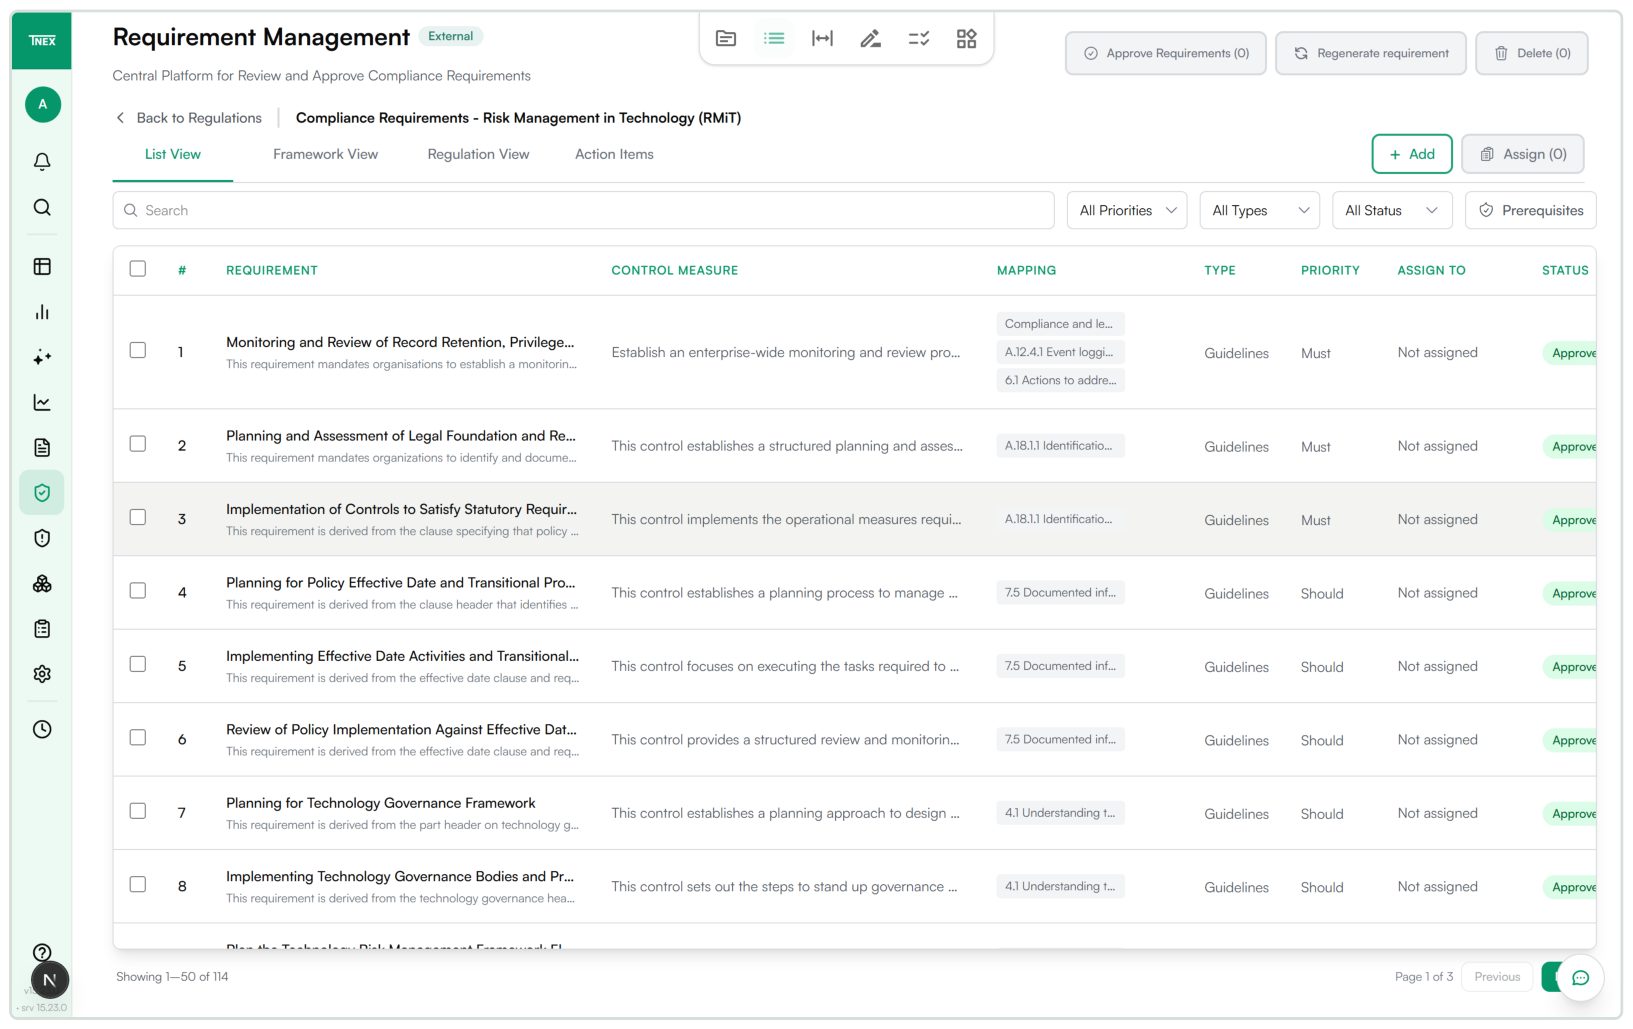
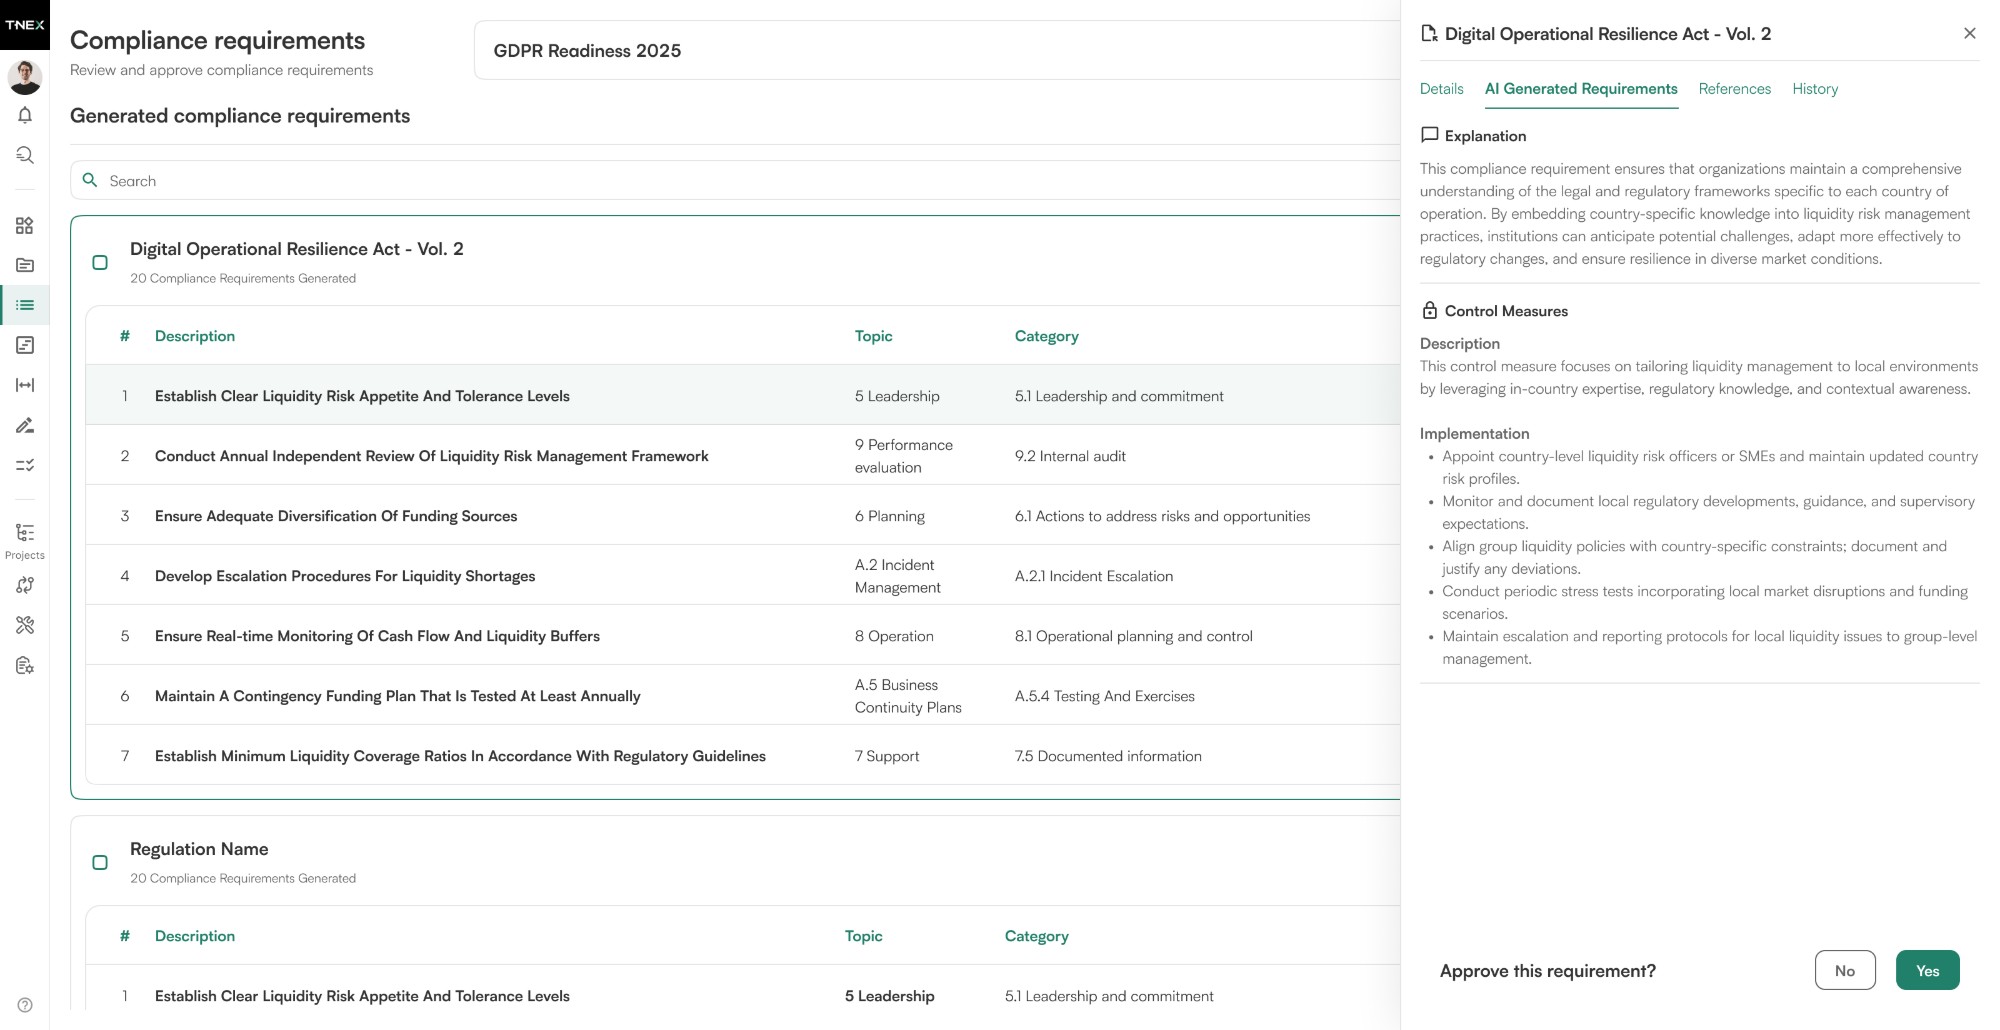
Der Nutzer generiert Anforderungen aus freigegebenen Klauseln, prüft jeden Entwurf gegen seine Ursprungsklausel und korrigiert Kontrollmaßnahme, Framework-Zuordnung, Typ und Priorität.
Anforderungen generieren, prüfen, verfeinern und Klauseln zuordnen.
 Ansicht vergrößern
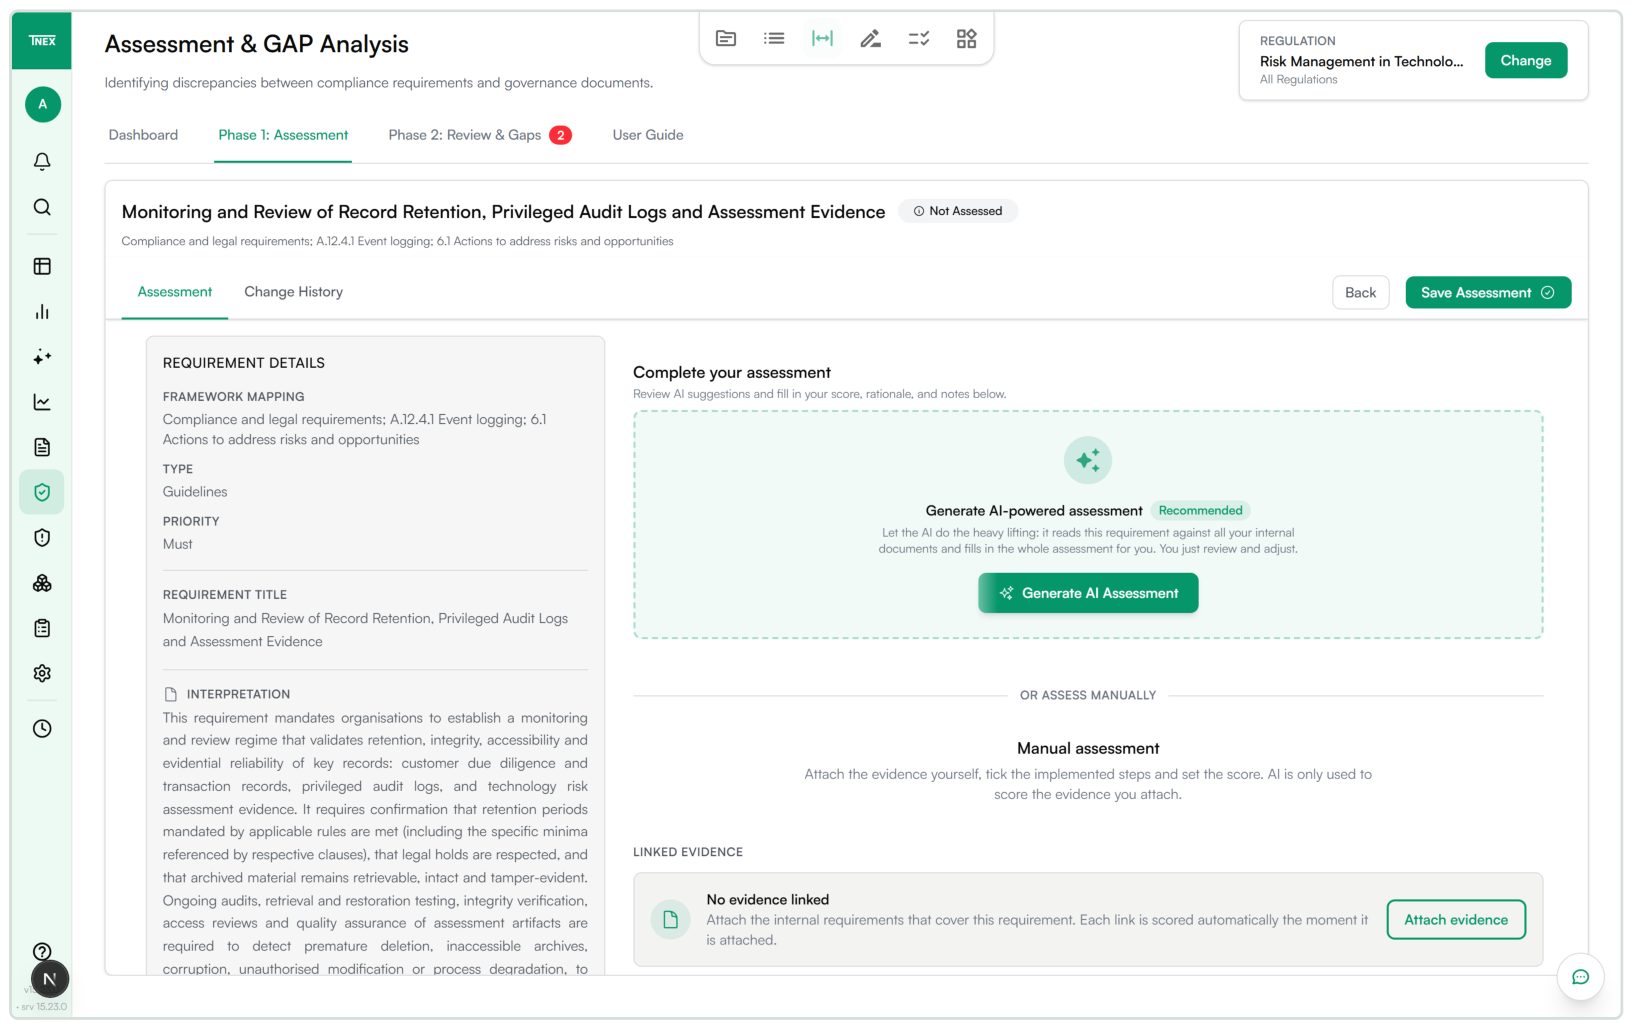
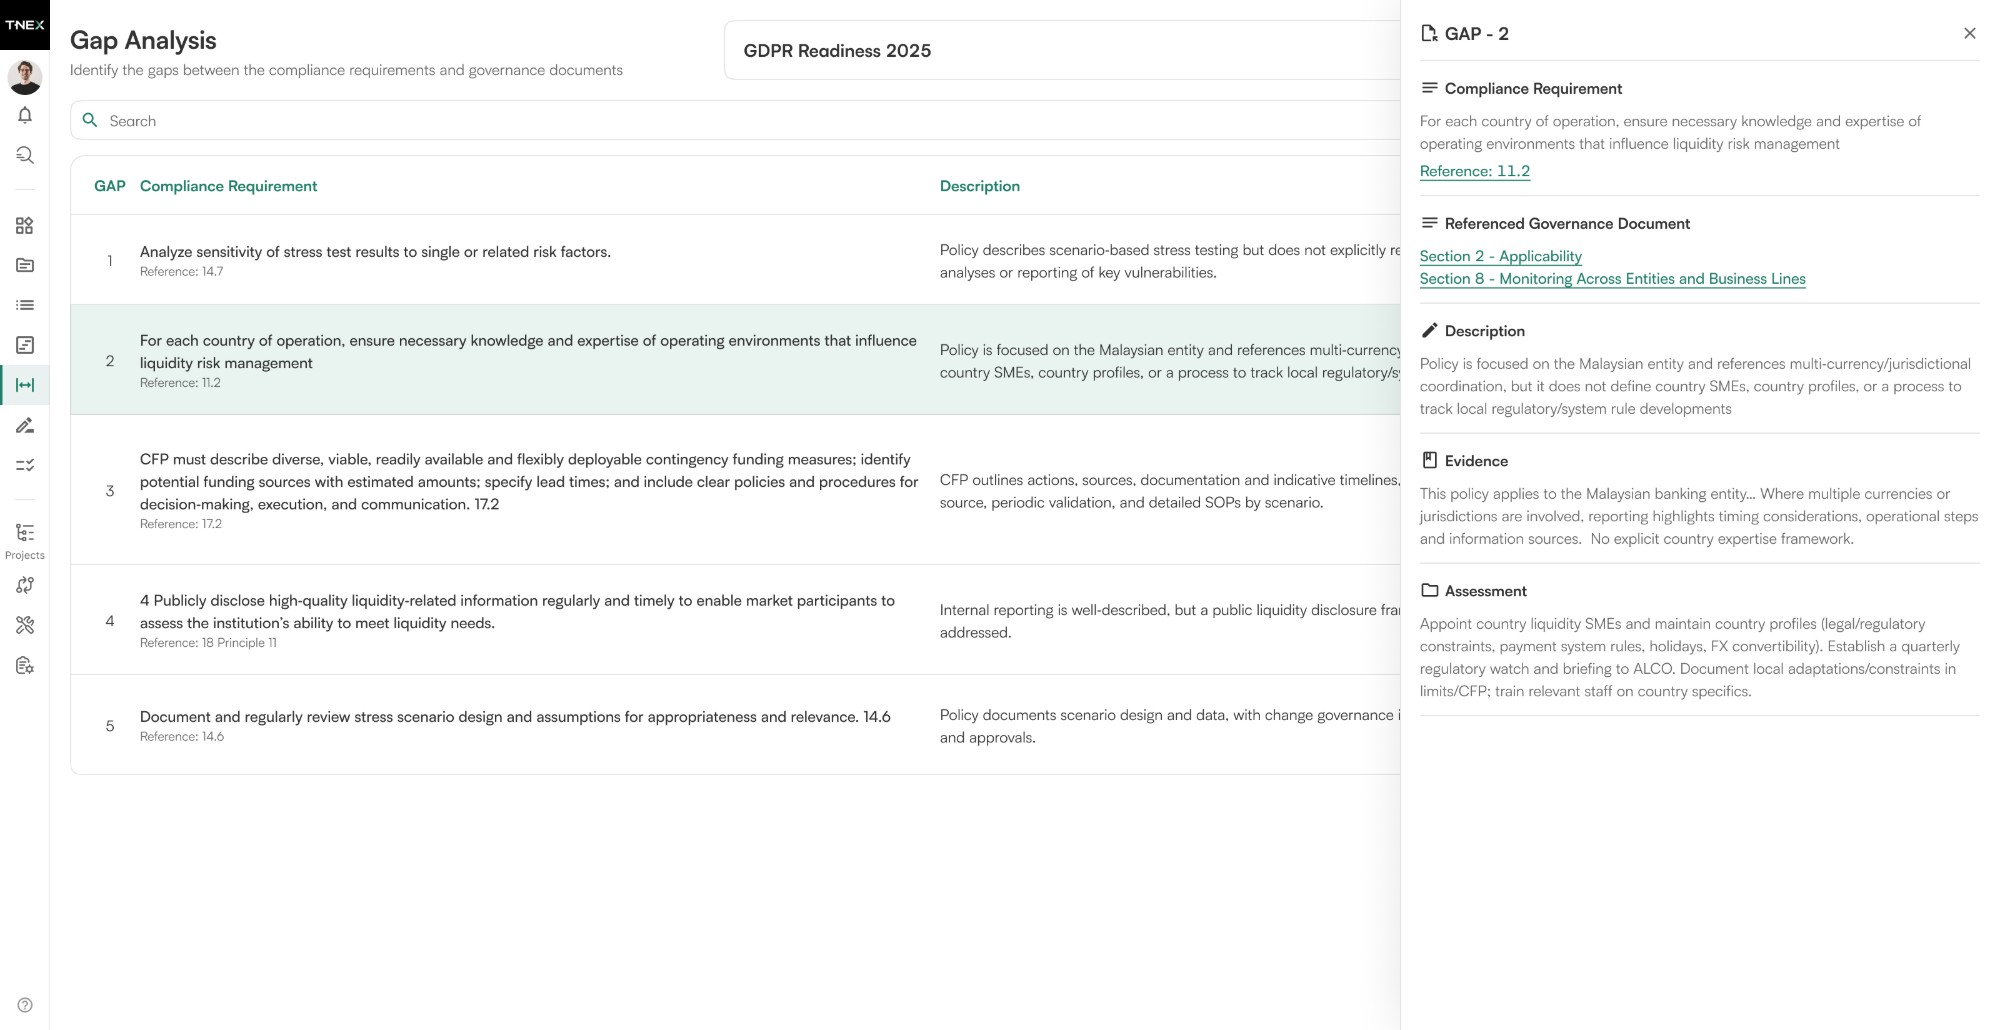
Der Nutzer wählt eine Abteilung und eine Regulierung aus, führt die Bewertung durch und erhält für jede externe Anforderung ein Ergebnis, das zeigt, wie weit die internen Anforderungen und Richtlinien der Bank sie abdecken. Er prüft die Belege hinter jeder Bewertung, korrigiert oder ergänzt Lücken, legt den Schweregrad fest und gibt die tatsächlichen Lücken frei.
Abdeckung bewerten, Belege prüfen, Lücken verfeinern und Ergebnisse freigeben.
 Ansicht vergrößern
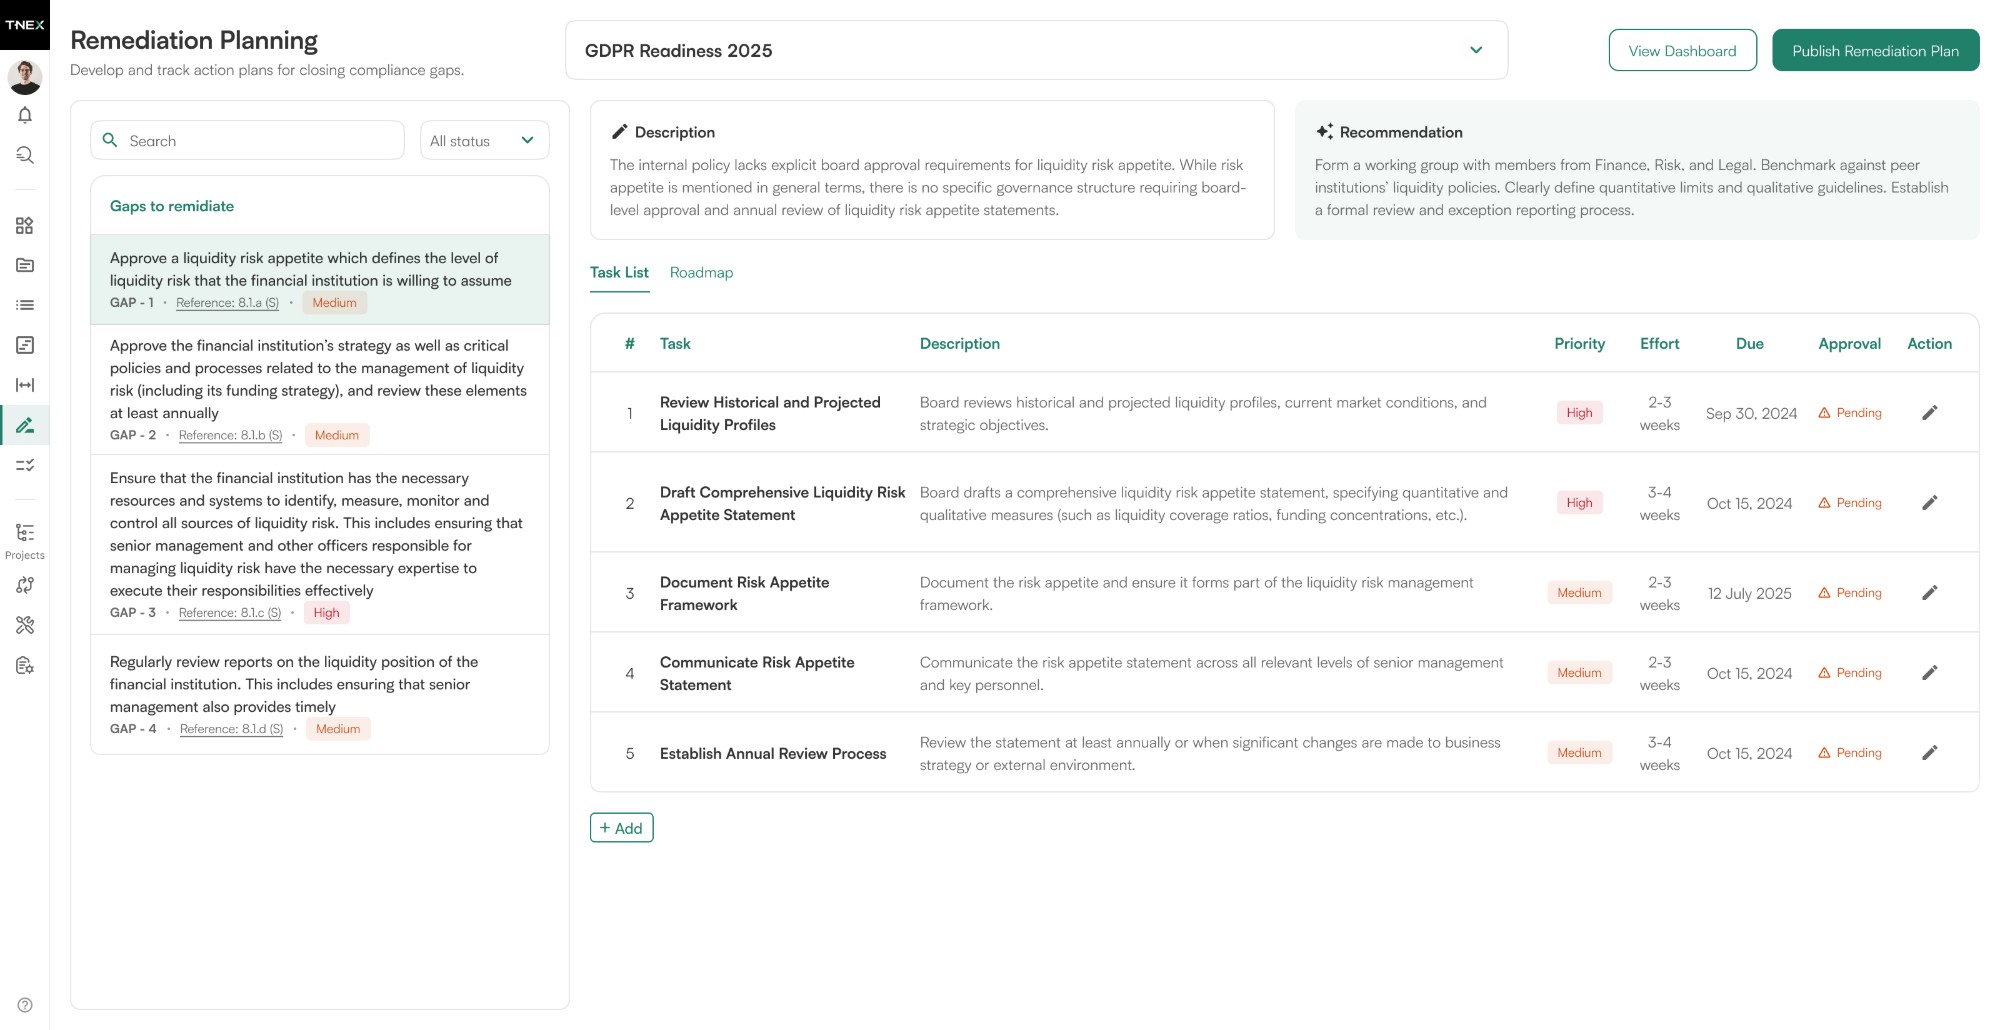
Der Nutzer wählt eine Lücke aus, prüft oder generiert die zugehörigen Maßnahmen, passt Priorität, Aufwand und Fälligkeitstermine an, ergänzt Teilaufgaben, weist Verantwortliche zu und gibt den Plan frei.
Maßnahmenpläne prüfen, verfeinern, zuweisen und freigeben.
 Ansicht vergrößern
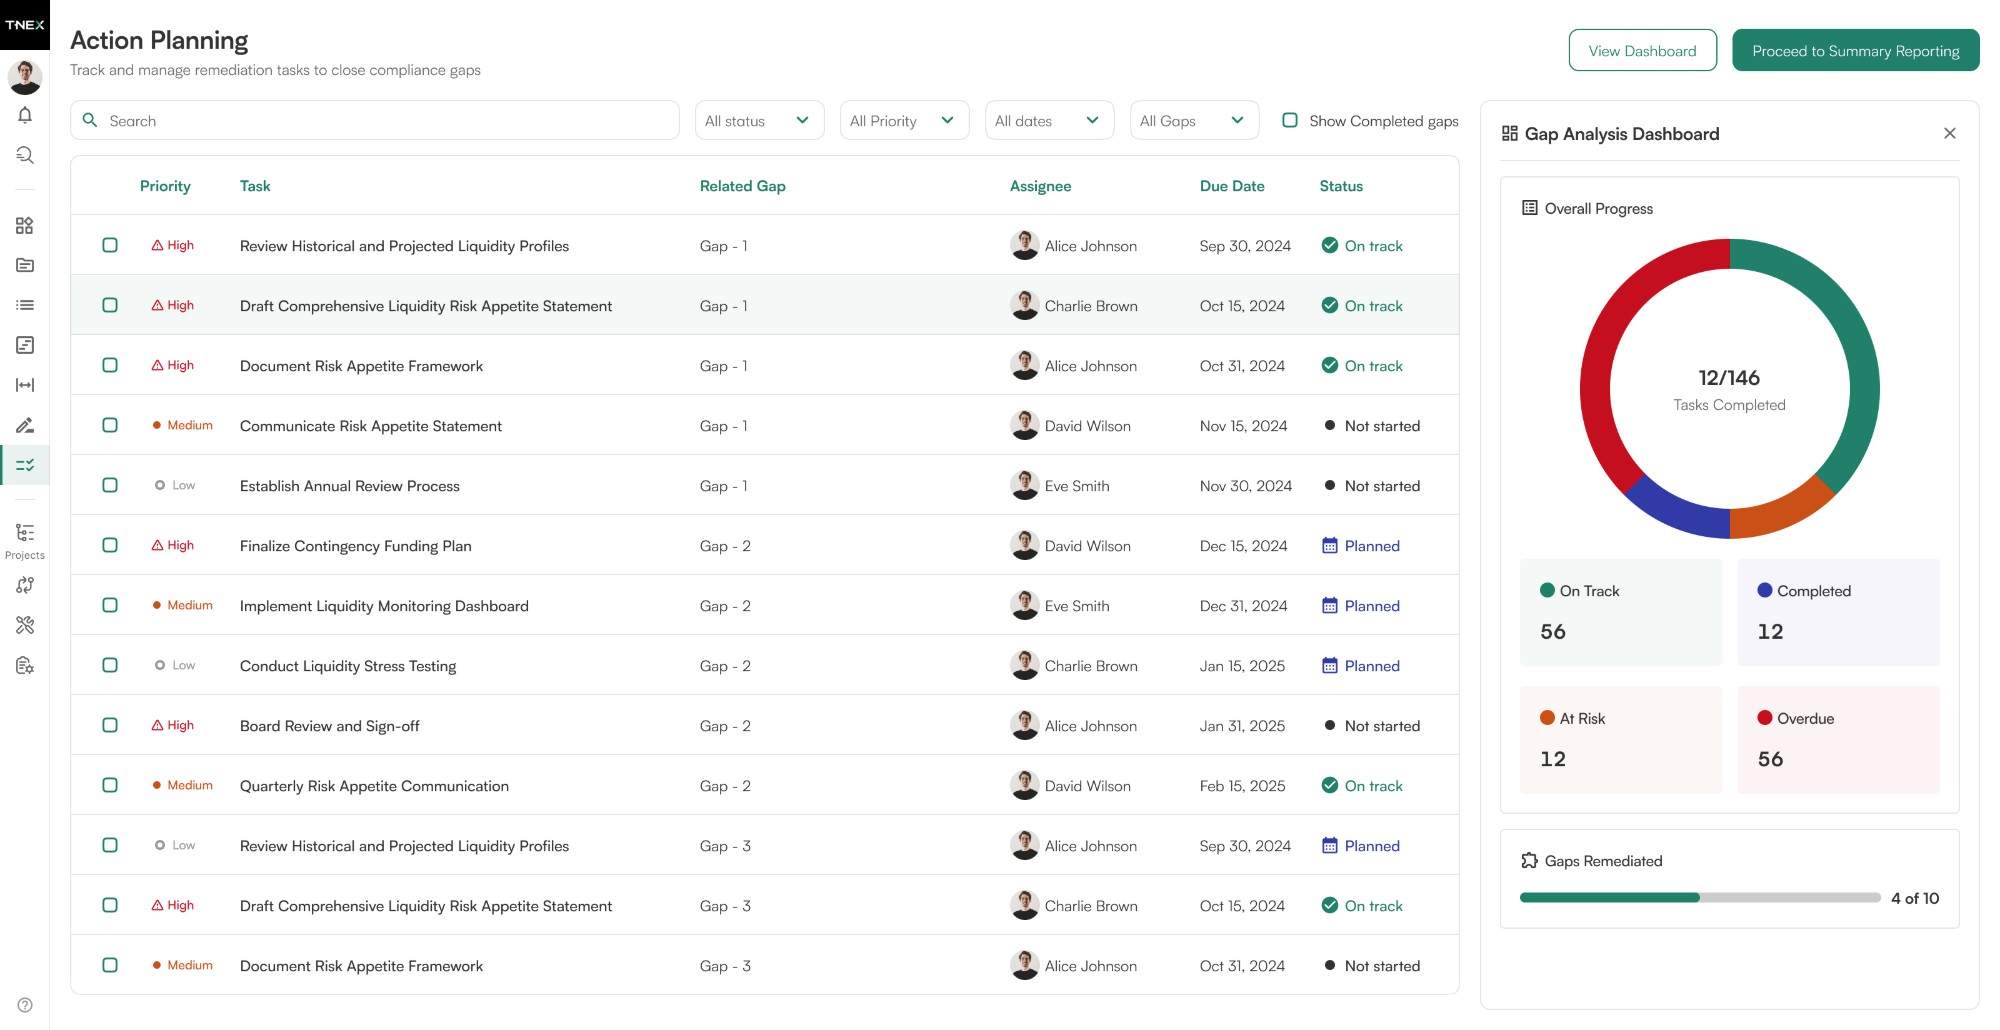
Der Nutzer arbeitet die zugewiesenen Aufgaben ab, aktualisiert Status und Fortschritt, dokumentiert Änderungen und verfolgt den Erledigungsgrad je Lücke.
Aufgaben verfolgen, Fortschritt aktualisieren, Änderungen dokumentieren und den Lückenabschluss überwachen.
 Ansicht vergrößern
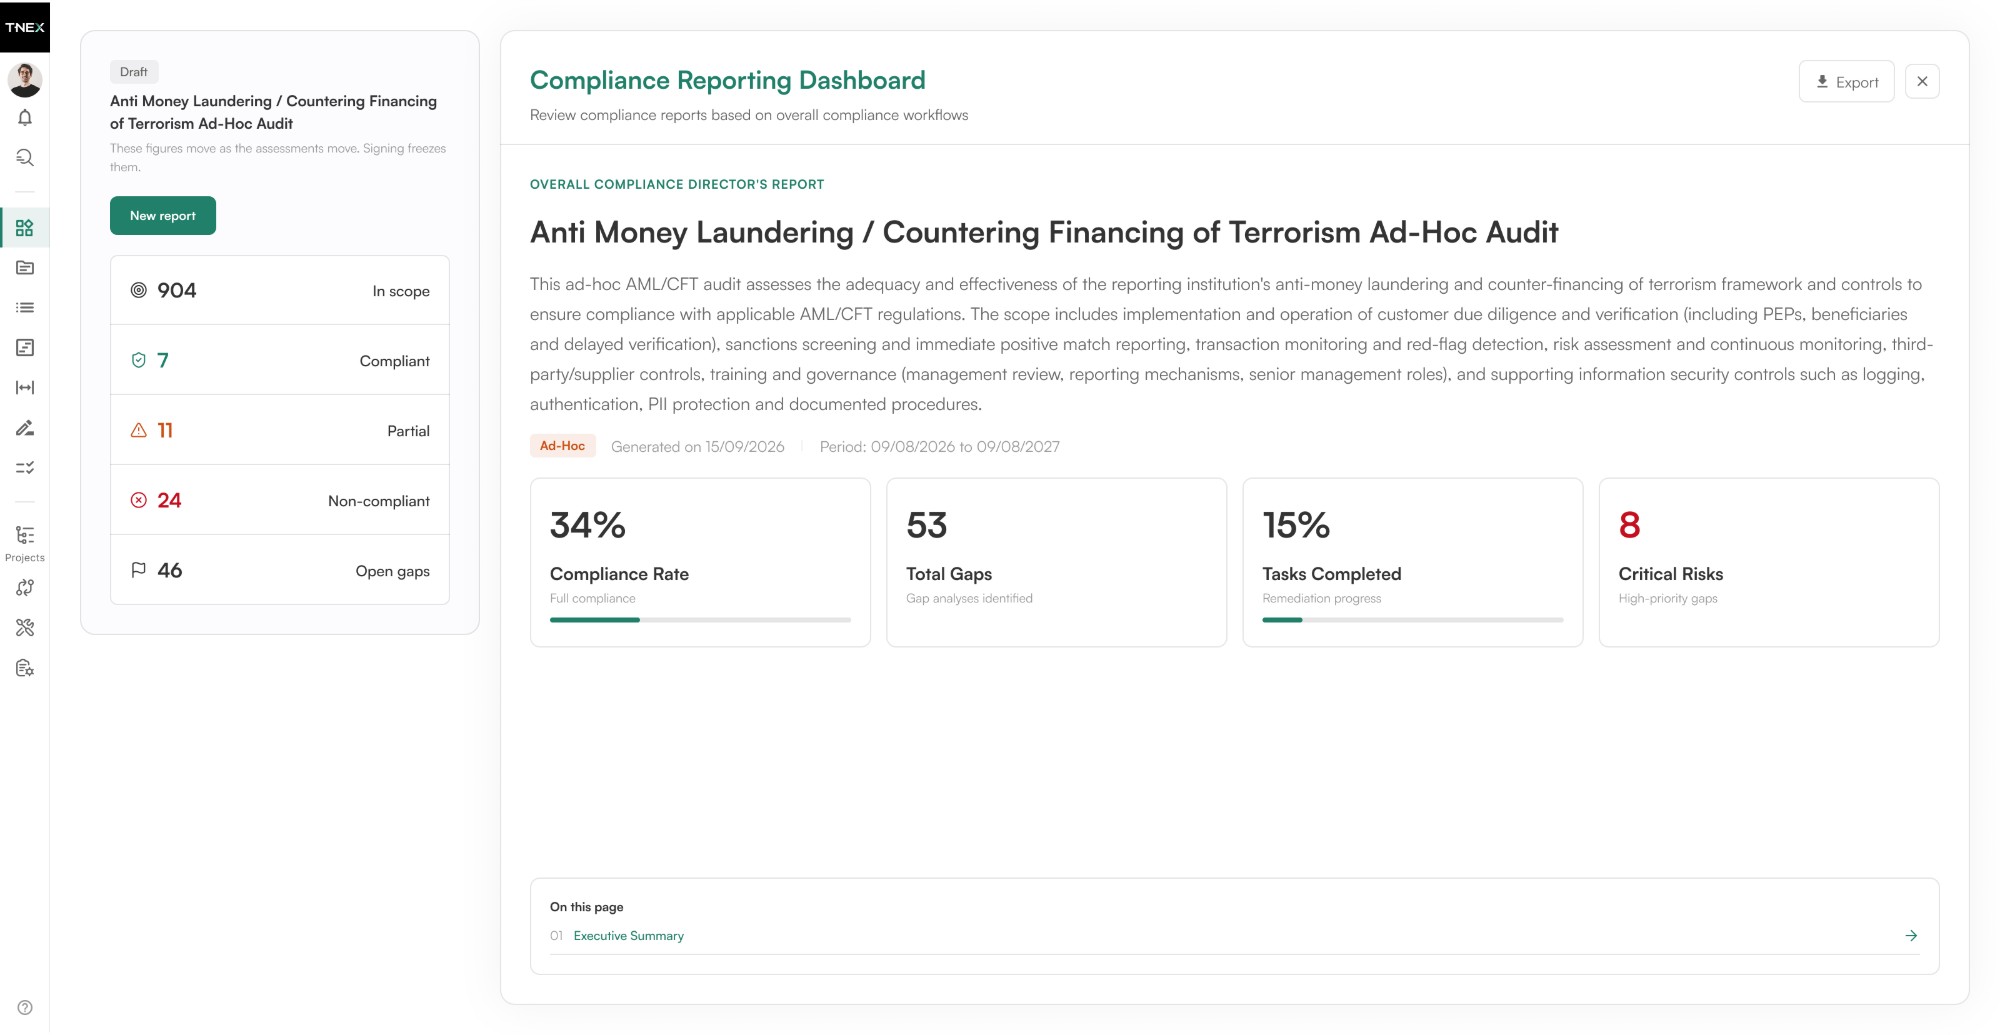
Der Nutzer prüft den Berichtsentwurf mit Prüfumfang und Kennzahlen, stellt ihn aus und exportiert ihn.
Prüfberichte prüfen, ausstellen und exportieren.
 Ansicht vergrößern
Für Compliance-Verantwortliche und Fachbereiche, die Anforderungen bearbeiten und deren Umsetzung gegenüber der Revision nachvollziehbar machen müssen.
Regelwerke, interne Nachweise und Maßnahmen bleiben in einem gemeinsamen Arbeitszusammenhang. Wir richten die Anwendung mit den Modulen, Datenzugriffen und Rollen ein, die Ihr Institut für diesen Prozess benötigt.
Klauseln gehören zu einer bestimmten Dokumentfassung. Frühere Fassungen bleiben mit ihren Anforderungen verbunden.
Die Quellansicht stellt den erkannten Klauseln das Originaldokument gegenüber.
Abgeleitete Anforderungen verweisen auf ihre Klauseln und werden fachlich geprüft und freigegeben.
KI-Vorschläge und manuelle Bewertungen werden in einem eigenen Prüfschritt bearbeitet.
Freigegebene Lücken erhalten Maßnahmen und zugewiesene Aufgaben mit Termin und Fortschritt.
Der Bericht zeigt einen definierten Umfang und behält nach Ausstellung seinen damaligen Stand.
T-NEX Compliance führt externe Regelwerke und interne Kontrolldokumente als zwei getrennte Ausgangspunkte. Daraus entstehen Anforderungen, die gegeneinander bewertet werden. Festgestellte Lücken führen zu Maßnahmen, zugewiesenen Aufgaben und einem Prüfbericht mit definiertem Umfang.
Die Freigaben verbinden diese Stationen: Erst bestätigte Klauseln stehen für die Anforderungsarbeit bereit. Erst eine freigegebene Lücke kann in die Maßnahmenplanung übergehen. Diese Reihenfolge macht sichtbar, wo fachliche Bearbeitung fehlt und wer den nächsten Schritt freigeben muss.
Eine Anforderung enthält ihre Begründung, den Quellenbezug und die erwartete Kontrollmaßnahme. Priorität, Typ und Verantwortlichkeit helfen bei der Bearbeitung. Über das Mapping zu Rahmenwerk-Kontrollen können Anforderungen aus mehreren Regelwerken mit derselben Kontrolle in Verbindung gebracht werden.
Die Listenansicht dient der täglichen Arbeit. Die Rahmenwerk-Ansicht zeigt gemeinsame Kontrollen; die Regelwerksansicht ordnet Anforderungen entlang der Quellstruktur. Anwendbarkeitsmerkmale grenzen den Arbeitsumfang fachlich ein. Die Entscheidung über eine nicht einschlägige Anforderung wird dabei vom Institut begründet.
Die Bewertung beginnt mit der Auslegung einer externen Anforderung für das konkrete Institut. Im Bewertungsbogen stehen erwartete Kontrollen, Umsetzungsschritte und verknüpfte interne Nachweise nebeneinander. Ein KI-Vorschlag kann für eine einzelne Anforderung oder für eine ausgewählte Menge erzeugt werden.
In der anschließenden Prüfliste werden Belege und Ergebnis bewertet. Erfüllungsstatus, Zuverlässigkeit der Zuordnung und Schweregrad einer Lücke beantworten unterschiedliche Fragen. Ein hoher Ähnlichkeitswert ist deshalb keine fachliche Freigabe. Die zuständige Person kann die Bewertung ergänzen, überschreiben oder eine zusätzliche Lücke erfassen.
Zu einer freigegebenen Lücke kann T-NEX Compliance einen Aktionsplan mit Maßnahmen, Teilaufgaben und Aufwandsschätzung vorbereiten. Anforderung und Begründung der Lücke bleiben direkt daneben erreichbar. Fachverantwortliche ergänzen Termine, Prioritäten und Zuständigkeiten.
Lücke und Maßnahme haben jeweils einen eigenen Freigabepunkt. Erst beschlossene Maßnahmen gehen in die Aufgabenbearbeitung über. Dort werden Fortschritt und offene Arbeit sichtbar; die Änderungshistorie verbindet Anpassungen mit Zeitpunkt und Bearbeiter.
Neue Fassungen erhalten eine eigene Version. Die bisherige Fassung und ihre abgeleiteten Anforderungen bleiben erhalten. In der Bewertung können geänderte Regelwerke und fällige Wiederholungsprüfungen als eigener Arbeitsvorrat erscheinen.
Damit lässt sich eine Überarbeitung gezielt beginnen: Welche Klausel hat sich geändert, welche Anforderung hängt daran und welche Bewertung muss erneut angesehen werden? Der Bezug zur Dokumentfassung hilft, den aktuellen Stand und frühere Prüfergebnisse auseinanderzuhalten.
Eine Prüfung legt Zeitraum, externe Anforderungen und interne Nachweise fest. Möglich sind abteilungsbezogene, wiederkehrende oder anlassbezogene Prüfungen sowie eine reine Bewertung. Der Bericht führt Zusammenfassung, Prüfumfang, Ergebnisse, Lücken, Maßnahmenfortschritt, Zuständigkeiten und Empfehlungen zusammen.
Solange der Bericht ein Entwurf ist, folgt er den bearbeiteten Daten. Beim Ausstellen werden die Zahlen eingefroren. Deshalb werden Umfang, Bewertungen und Zusammenfassung vor diesem Schritt geprüft. Lesen, Bearbeiten und Freigeben lassen sich für die einzelnen Compliance-Funktionen über unterschiedliche Berechtigungsstufen zuordnen.
Regelwerke hochladen und die erkannten Klauseln prüfen.
Interne Richtlinien aufnehmen und freigeben.
Externe und interne Anforderungen ableiten und fachlich bestätigen.
Anforderungen vergleichen, Bewertungen prüfen und Lücken freigeben.
Maßnahmen mit Teilaufgaben und Terminen planen und beschließen.
Aufgaben zuweisen, erledigen und den Fortschritt überwachen.
Prüfumfang festlegen und den geprüften Bericht ausstellen.
T-NEX Compliance unterstützt die Dokumentation, Bewertung und Bearbeitung von Anforderungen. Das Institut bestimmt deren Anwendbarkeit und fachliche Auslegung. Ein Softwarestatus ist kein eigenständiger Nachweis gesetzlicher Konformität.
Dokumente bilden den Ausgangspunkt. T-NEX Compliance verbindet ihre Klauseln mit Anforderungen, Bewertungen, Lücken und Maßnahmen. Dadurch lässt sich ein Befund bis zur zugrunde liegenden Vorgabe zurückverfolgen.
Anforderungen lassen sich zu Rahmenwerk-Kontrollen zuordnen. Damit werden gemeinsame Bezüge sichtbar. Ob dieselbe interne Kontrolle eine konkrete Anforderung tatsächlich erfüllt, wird in der Bewertung geprüft.
KI-Ergebnisse sind Vorschläge. Die Freigabe erfolgt durch die entsprechend berechtigte Person. Bearbeiten und Freigeben sind als unterschiedliche Rechte vorgesehen.
Die vorgelagerte Klauselfreigabe muss vollständig sein. Solange Klauseln offen sind, wird die nächste Station für diese Dokumentfassung noch nicht freigeschaltet.
Ja. Die Prüfart Assessment dient der Bewertung eines festgelegten Umfangs. Für die anschließende Maßnahmen- und Aufgabensteuerung wird der weitergehende Ablauf verwendet.
Der Bericht wechselt vom veränderlichen Entwurf zum festgehaltenen Berichtsstand. Seine Zahlen werden beim Ausstellen eingefroren. Das ist von der laufenden Weiterbearbeitung im Modul zu unterscheiden.
Regelwerke als Klauselbaum prüfen und Anforderungen mit Quellenbezug ableiten. Dokumentenverarbeitung als Funktion von T-NEX Compliance.
Mehr erfahrenFunktionen, Handbuchstände und Prüffälle für T-NEX Controlling, Compliance, PPM und Fraud Detection. Mit ausfüllbarer Beschaffungsübersicht.
Mehr erfahrenT-NEX berät Banken und Versicherungen bei Softwarevorhaben und GRC-Prozessen. Mit Fachkonzept, technischer Planung und vereinbartem Umsetzungsumfang.
Service entdeckenBringen Sie eine konkrete Aufgabe mit. Wir klären gemeinsam, was die Anwendung leisten soll.
Compliance-Arbeitsablauf in der Vorführung ansehen